
第131期方班演武堂成功举办
第131期方班演武堂成功举办
2026年11月17日14:00-17:00,第131期方班演武堂在广州大学黄埔校区B2栋博信楼成功举办,绿盟班、海康班、天融信班、安天班、任子行班、启明星辰班、安恒班、奇安信班8个企业冠名教学班的企业导师,以及方班九期全体学生和网安学院部分老师参与了课堂教学。
本次演武堂课程分为八个教学班。绿盟班(1班)汇报的同学是李嫡迅、何柏亿,来自绿盟科技的卜天、范晓玥为主点评老师;海康班(2班)的汇报同学是张嵩、林立芝,来自海康威视的陈瑞云为主点评老师;天融信班(3班)汇报的同学是尤锦滨、吴秉谕,来自天融信的王日、庞瑞为主点评老师;安天班(4班)的汇报同学是陈铭、翁泓宇,来自安天科技的沈长伟、郭洪亮为主点评老师;任子行班(5班)的汇报同学是罗泽凯、阮景奇,来自任子行的侯晓辰、邓奕鸿为主点评老师;启明星辰班(6班)的汇报同学是黄楚楚、陈金,来自启明星辰的周瑜、张聪明为主点评老师;安恒班(7班)的汇报同学是陈校文、彭星怡,来自安恒的黄漂漂、陆淼波为主点评老师。奇安信班(8班)的汇报同学是刘琦、梁峰铭,来自安恒的鲍坤夫为主点评老师。
第一组
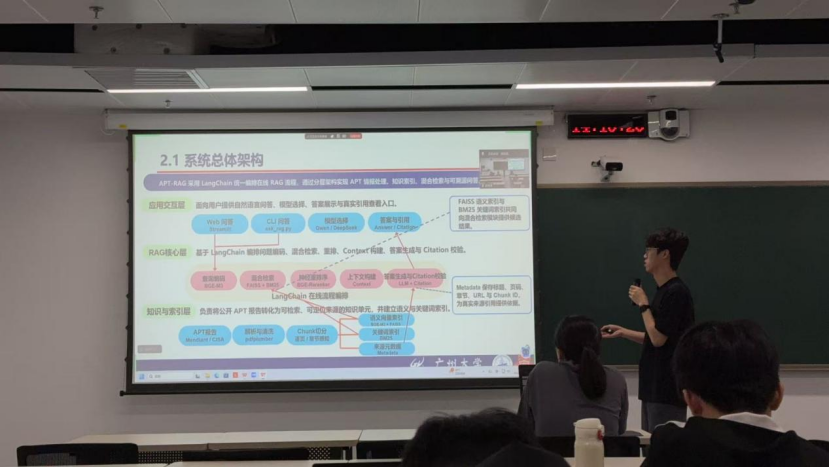
第一位报告人:【李嫡迅】
报告题目:【基于检索增强生成(RAG)的APT组织情报知识问答系统】
点评老师的意见与建议:
1、建议进一步明确本项目与往期工程在技术实现、功能设计及系统展示方面的具体差异,突出项目改进点。
2、双路检索与神经重排序的实现过程需进一步细化,并补充说明MRR、nDCG等检索评价指标的具体含义。
3、AI辅助开发部分需进一步明确任务分工,具体说明AI在架构设计、下游任务及代码实现中的作用。
4、建议在检索阶段引入多样性控制机制,平衡证据相关性与来源多样性;新增报告可采用增量入库方式。
第二位报告人:【何柏亿】
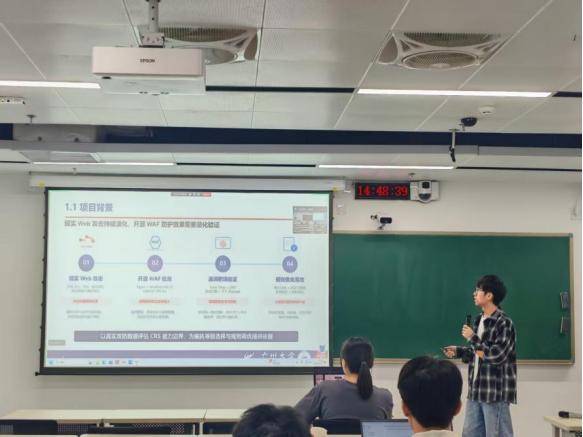
报告题目:【ModSecurity + OWASP CRS 规则集针对现实 Web 攻击的拦截效果评估】
点评老师的意见与建议:
1、完善环境部署过程的整理,还有说明WAF与靶场的部署位置、组件关系、配置修改以及启动验证方法
2、结合具体的CRS规则,进一步说明正常和恶意请求如何分阶段匹配规则,以及命中后的异常计分和阻断流程是如何进行的
3、更深入地对请求解析源码分析,关注WAF与不同业务中间件的解析差异,研究由此产生的绕过风险
4、扩充真实攻击Payload样本,结合业务风险选择偏执等级,并通过流量监控和规则调优降低误拦
第二组
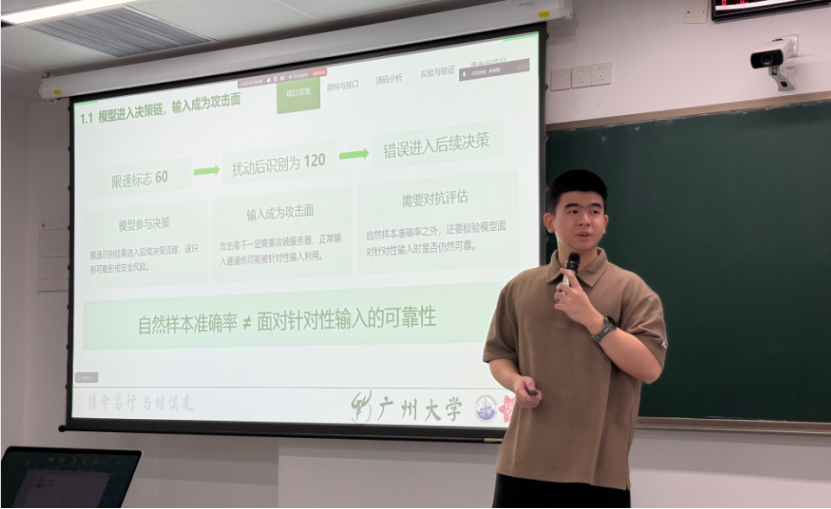
第一位报告人:【张嵩】
报告题目:【ART对抗鲁棒性工具箱】
点评老师的意见与建议:
1、ART 版本持续更新,本次用 1.20.1,但未说明相对上一版的变化(新增 YOLO 支持、移除 TensorFlow v1 与 MXNet),版本基线与结论影响需补。
2、源码分析以设计解读为主,核心代码片段偏少;哪些可自行修改、哪些不宜改动,这条边界没讲清。
3、术语密度偏高,"产物层"属自造词,建议改用通用表述并补基础解释;企业部署应采信哪种威胁模型的结果,也需讨论。
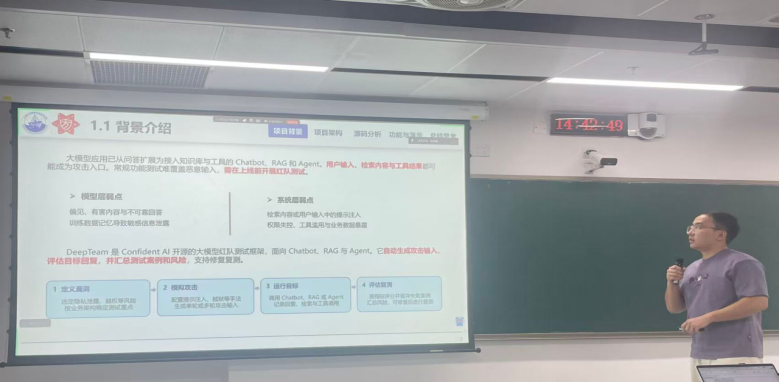
第二位报告人:【林立芝】
报告题目:【DeepTeam:大模型红队测试框架】
点评老师的意见与建议:
1、增加中文多轮对话测试,结合企业实际案例展示项目的自定义风险功能,汇报时减少对幻灯片的依赖。
2、将人工判定与模型评分进行对比,重点复核高风险样本和评分不一致的样本,并由人工检查 AI 给出的实验方案和参数。
3、在相同条件下,用同一套测试集比较两个模型,再换一批样本复测,检查两组成功率的差距是否稳定。
第三组
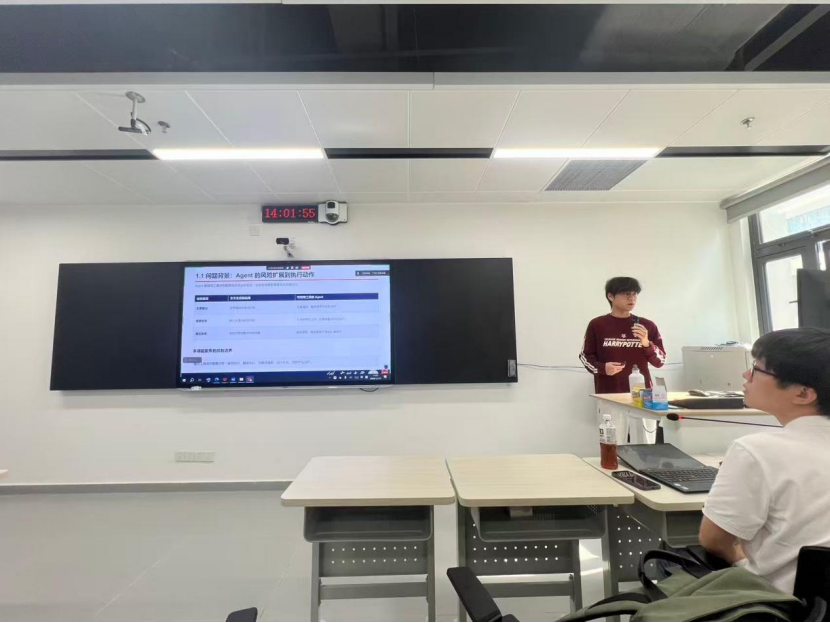
第一位报告人:尤锦滨
报告题目:【面向AI Agent的零安全信任机制设计】
点评老师的意见与建议:
1、真正的实现代码还没有落实下来,还需要进一步实现
2、机制讲解的和最终复现的成果有一定的出路也就是demo不足以证明结论
3、演武堂不应该只是讲解机制,还需要附上整个工程的过程,代码讲解
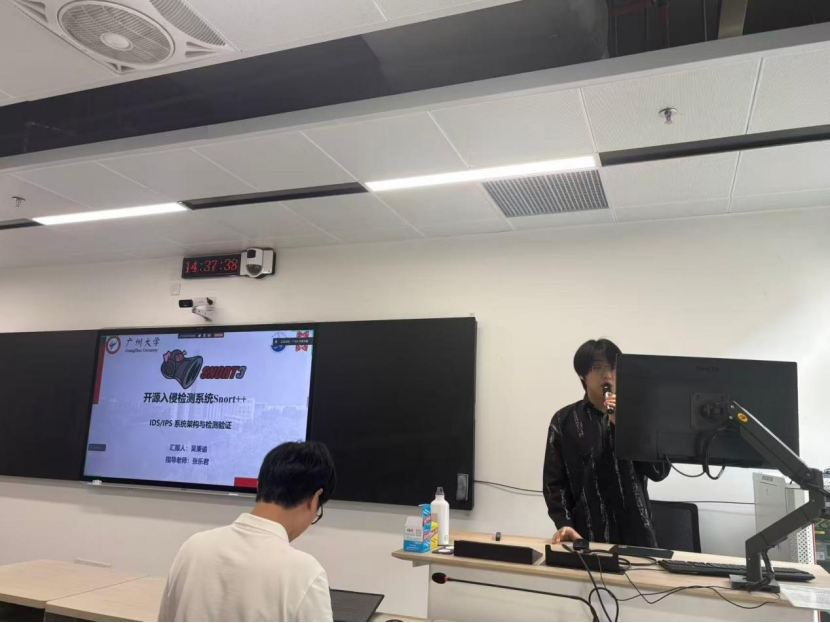
第二位报告人:【吴秉谕】
报告题目:【开源入侵检测系统SNORT++】
点评老师的意见与建议:
1、SNORT++一个进程包含多个线程,这样是否有一些缺点呢,怎么进行改进呢?
2、线程库是如何进行管理的在代码当中没有进行过体现。
第四组
第一位报告人:【陈铭】
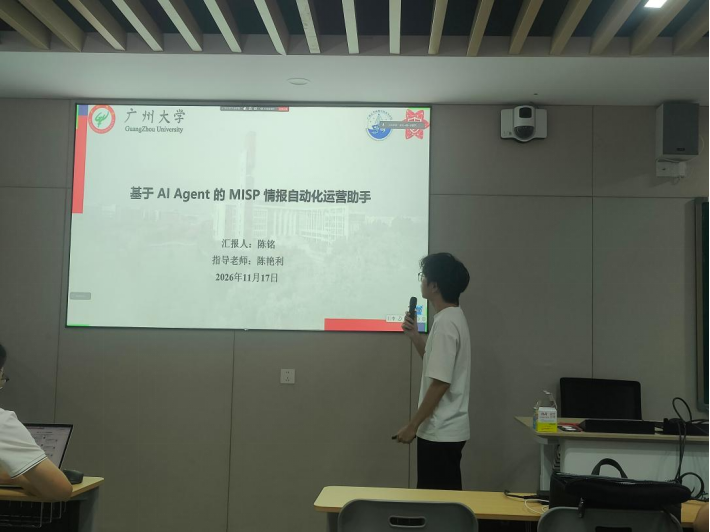
报告题目:【基于 AI Agent 的 MISP 情报自动化运营助手】
点评老师的意见与建议:
1、说明技术选型,并用案例展示实际效果。对比 MISP、OpenCTI 等方案,交代选择 MISP 的依据。建议选一个真实案例,现场展示从原始情报和日志到研判结论的全过程,具体说明系统缩短了哪些人工研判环节。
2、讲清两个智能体的分工和实现。展示采集到的情报样例、数据格式和关键字段,说明第一个智能体如何提取证据,第二个如何依据证据作出研判,并给出关键提示词和工具调用示例。如果对长日志做了压缩,也应说明如何保留关键证据。
3、统一研判标准,并验证结论。明确高、中、低风险的判定条件,补充最新的域名关联、DNS 等外部情报,让每项判断都有证据可查。建议用独立工具核验关键的中间结论,并抽样与人工审核结果对照,评估研判的准确性和稳定性。
第二位报告人:【翁泓宇】
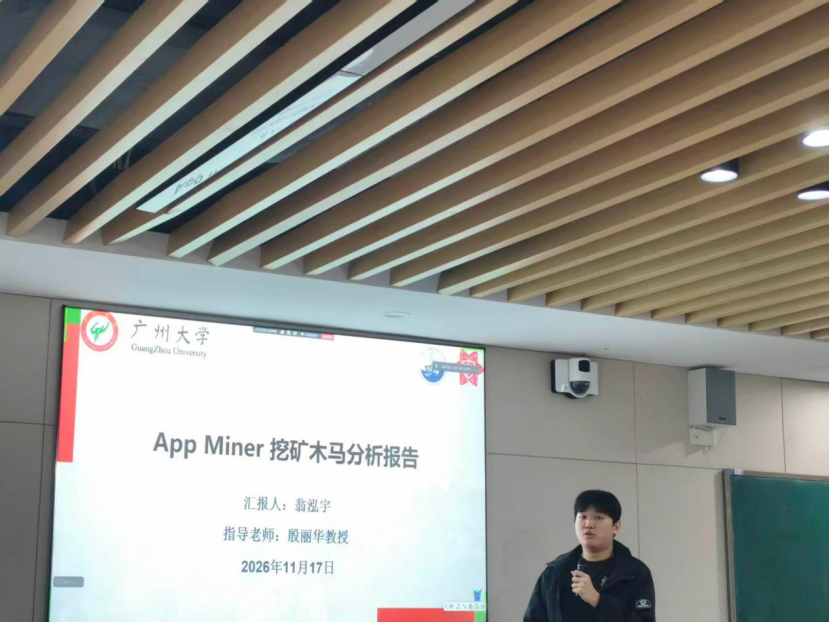
报告题目:【App Miner挖矿木马分析报告】
1、建议降低非常规目录落地权重、提高恶意判定阈值至80分以上,减少误报。
2、持久化检测应区分尚未实现和确实不存在,需要补充重启自启动场景,并验证无配置文件时规则仍可识别。
3、挖矿木马以静态分析为主、必要时结合内存扫描,区分矿池配置、代理IP和钱包地址,避免误判。
4、用未知样本测规则,冻结后统计检出率、误报率、延迟,结论来进行复现;复现报告需要先讲攻击链数据流,再述关键流程与静动态分析及证据。
第五组
第一位报告人:罗泽凯
报告题目:Docker MCP Gateway
点评老师的意见与建议:
1、优化汇报结构,聚焦核心算法: 简述总体架构后,直接提炼敏感信息识别、并发安全、沙箱隔离等核心优势,重点讲清背后的实现机制与核心算法,略过常规工程步骤。
2、解耦重试与防重,外置执行状态: 将网络重连与业务重试解耦,借助幂等机制保证工具仅执行一次;将容器内状态外置防丢失,长耗时任务采用异步提交加轮询机制。
3、按操作风险等级实施分级沙箱: 针对普通 Docker 共享宿主机内核的隐患,不采用单一隔离方案,而是根据不同工具的安全要求,为高危操作匹配强隔离沙箱。
第二位报告人:【阮景奇】
报告题目:【theHarvester开源情报采集工具源码分析与模块拓展研究】
点评老师的意见与建议:
1.AI部分讲解比较翔实,但需要补充佐证材料:输出结果来源、存在的问题、修改方案以及优化效果,都要用截图支撑,做到有理有据。
2.PPT开篇逻辑存在问题:第3页直接深入开源情报采集细节,缺少“为什么研究、搜集情报的用途、情报来源渠道”这类背景铺垫,听众不容易理解研究对象。
3.报告前四五页是破题关键,需要理顺逻辑、带入应用场景;评委优先关注研究内容、贡献和创新价值,开篇没讲清楚,后续技术内容很难被理解。
第六组
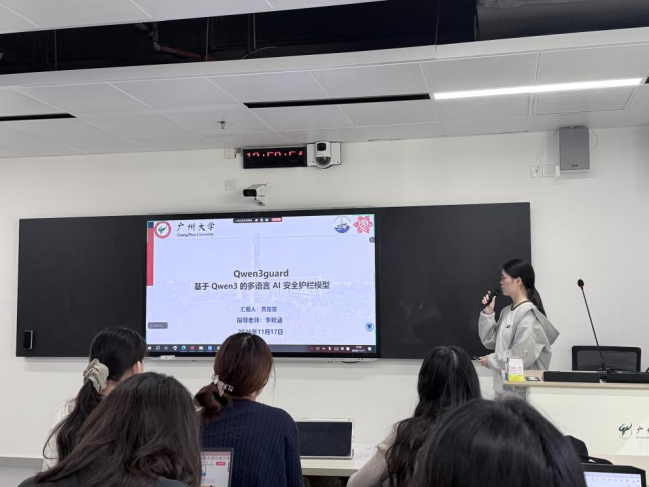
第一位报告人:【黄楚楚】
报告题目:【Qwen3guar:基于 Qwen3 的多语言 AI 安全护栏模型】
点评老师的意见与建议:
1、模型文件与推理代码相互对照,Gen/Stream 两套训练目标梳理清楚,前期调研扎实,理解较为透彻。
2、训练部分讲梯度反向传播与参数更新,属通用原理,建议删去或一句带过。项目框架部分的箭头指错了对象,建议逐条核对数据流向。
第二位报告人:【陈金】
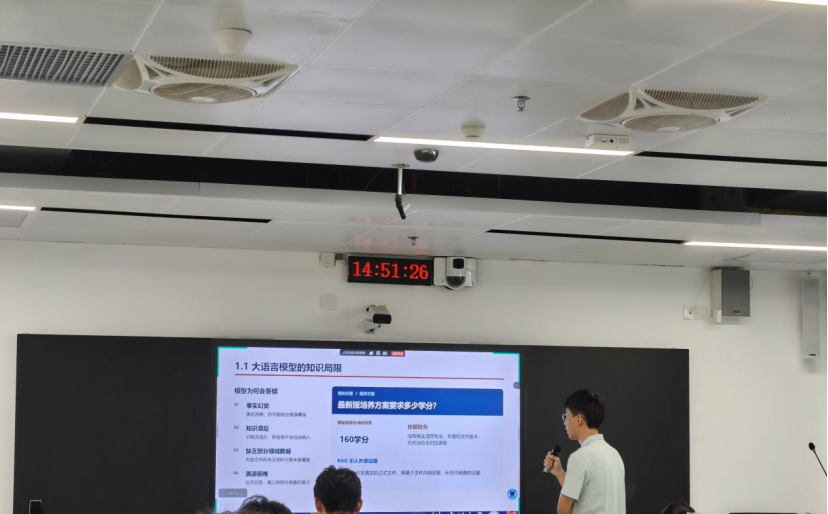
报告题目:【FlashRAG】
点评老师的意见与建议:1、技术选型与核心参数(如chunk大小、topk等)多依赖默认值,建议结合实际业务场景,开展多方案、多组参数的对比实测。
2、为提升系统效率,建议引入轻量级决策模型或基于Embedding的方案,精准判断用户提问是否需要触发检索。
3、知识库更新应区分主次,利用哈希指纹比对切片变化,非核心数据错峰处理,高频数据走热路由,避免频繁重建索引。
4、算力受限时可借助免费API跑通全流程。建议关注MMVK等实体概念分离方案,与传统RAG互补以降低幻觉。
第七组
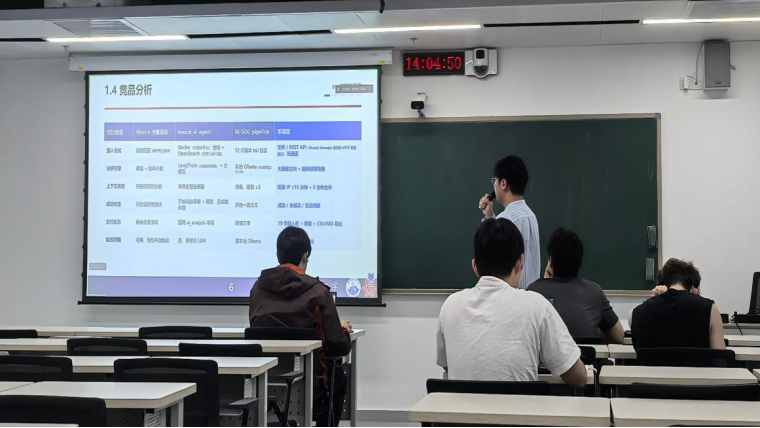
第一位报告人:【陈校文】
报告题目:【Wazuh 告警智能分诊与攻击验证系统】
点评老师的意见与建议:
1、学院老师肯定方案完整、流程图清晰,建议将场景痛点页前置,聚焦单一场景深挖需求,理顺“痛点—功能—项目”推导逻辑。
2、建议补充代码运行的中间结果以丰富展示,性能指标须与前文功能需求一一对应;企业导师强调需补齐运维监控与审计功能及崩溃后数据导出、问题复现能力。
3、企业导师指出系统须支撑7×24小时不间断运行,大模型调用成本与成功率估算是进入生产的硬门槛,应“先保可用性,再谈准确率”。
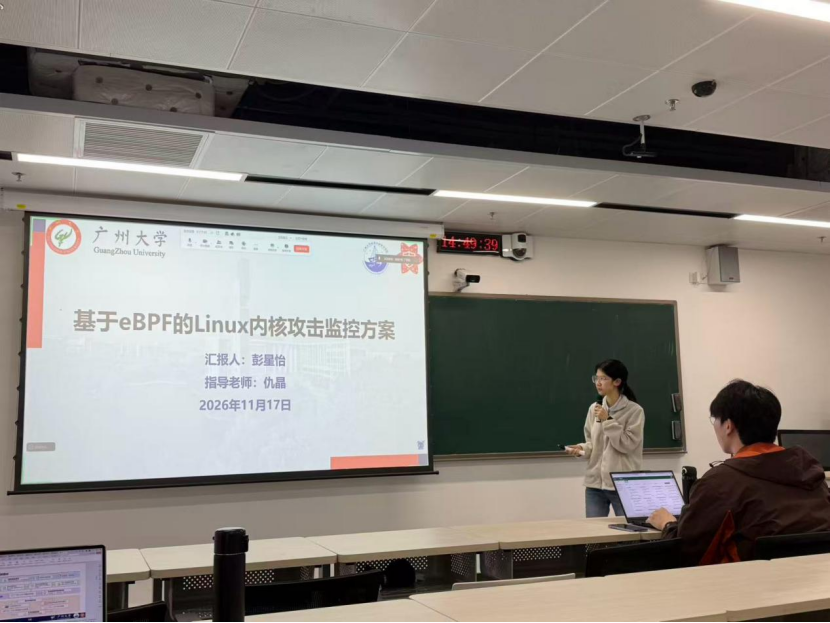
第二位报告人:【彭星怡】
报告题目:【基eBPF的Linux内核攻击监控方案】
点评老师的意见与建议:
1. 报告背景推导、需求分析、竞品对比部分完成较好,能基于数据引出安全需求,对比后总结系统自身优势。
2. 幻灯片章节顺序不合理,eBPF原理介绍插入位置割裂,建议调换1.4与1.5章节的先后顺序。
3. 文档用词存在问题,各子模块勿复用“模块总体框架”这一用词,改为模块介绍,避免干扰读者理解思路。
4. 函数级流程图清晰,代码对关键函数有对应讲解,实验材料较充分。
第八组
第一位报告人:【刘琦】
报告题目:【Counterfit:AI安全测试自动化工具】
点评老师的意见与建议:
1、要明确概念和研究定位。 区分传统安全攻防、利用AI开展安全测试,以及针对AI模型的安全测试;修正不匹配的背景配图,说明老项目与当前大模型安全测试的联系和局限。
2、要加强竞品分析与架构呈现。 从统一维度开展定量比较,避免简单罗列优缺点;架构图应清楚展示模块间的数据流、调用关系和依赖关系。
3、代码内容解析不够详细,围绕攻击执行引擎、模型适配和攻击框架适配,解释内部实现及完整调用流程,避免停留在接口和参数介绍;增加分析深度,使汇报达到课程要求。
第二位报告人:【梁峰铭】
报告题目:【TrackerControl 开源项目剖析与实验复现】
点评老师的意见与建议:
1、Agent 安全、接口安全和数据安全具有较强的实际应用价值,建议结合企业真实业务场景继续深入研究。
2、本次汇报对项目架构、规则机制和实验过程讲解较细致,较上一版有所进步。TrackerControl 作为长期运行的端侧隐私防火墙,其产品定位也值得关注。
3、PPT 中部分语言过于书面化,存在明显的 AI 生成痕迹。建议减少生硬术语,改用简洁、直观的表达;当前内容已较完整,不必再过度修改。
暂无评论
留言
