
第237期方班学术研讨厅成功举办
第237期方班学术研讨厅成功举办
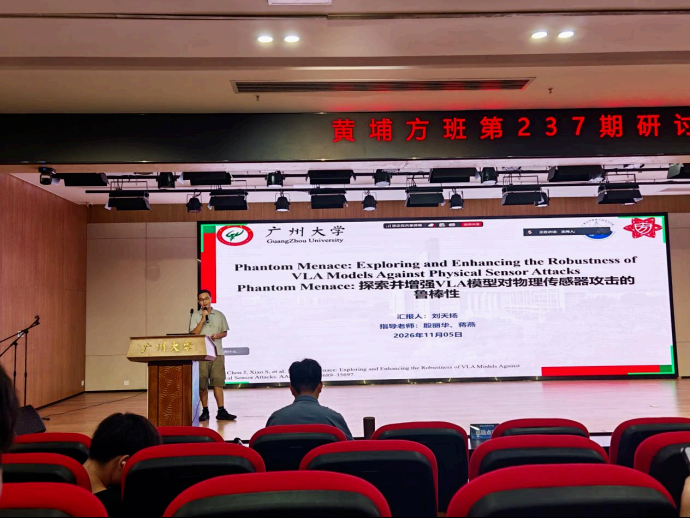
2026 年11月5日 18:00-21:30,第237期方班学术研讨厅在黄埔研究生院B2栋成功举办。广州大学网络空间安全学院名誉院长方滨兴老师,主点评李建新老师,周万雷老师,马建峰老师,李晓明老师,邓中亮老师,俞能海老师,副点评陈艳利老师,吴昊天老师,唐可可老师,潘梓彬老师,欧阳典老师,张登辉老师,张鹏老师全程参与了课堂的教学,并对同学们的报告逐一进行了指导点评。同时参与的还有网络空间安全学院的部分老师,广州大学方班九期的全体学生。本次研讨厅分为七个小组进行。第一组汇报的同学有王俊超,林格安,钟煜杰,姚宇杰;第二组汇报的同学有鲁可心,陈诗琪,陈钇旭,王向昆;第三组汇报的同学有李嫡迅,刘鑫,潘馨悦,王梓涵;第四组汇报的同学有燕欣雨,何航涛,刘书豪,陆永辉;第五组汇报的同学有唐康,黎世程,黄伟伦,蓝枫;第六组汇报的同学有甘佳航,王孝臣,熊传恒,赵晓阳;第七组汇报的同学有刘天扬,苏小铭,巫科颖,吴佩楠。
第一组
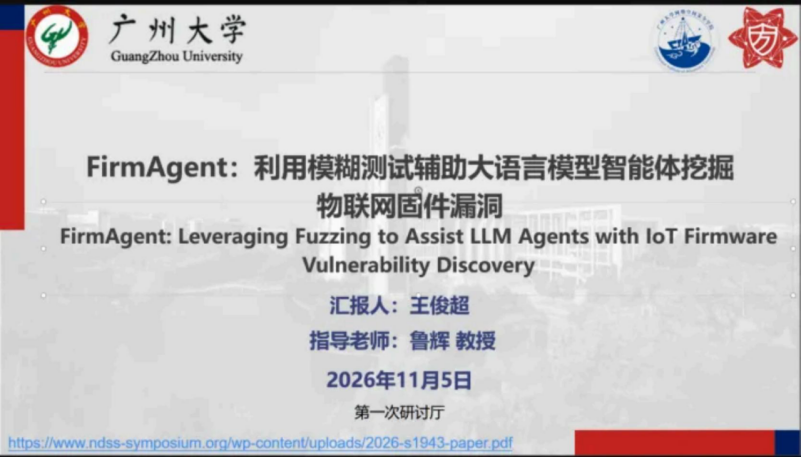
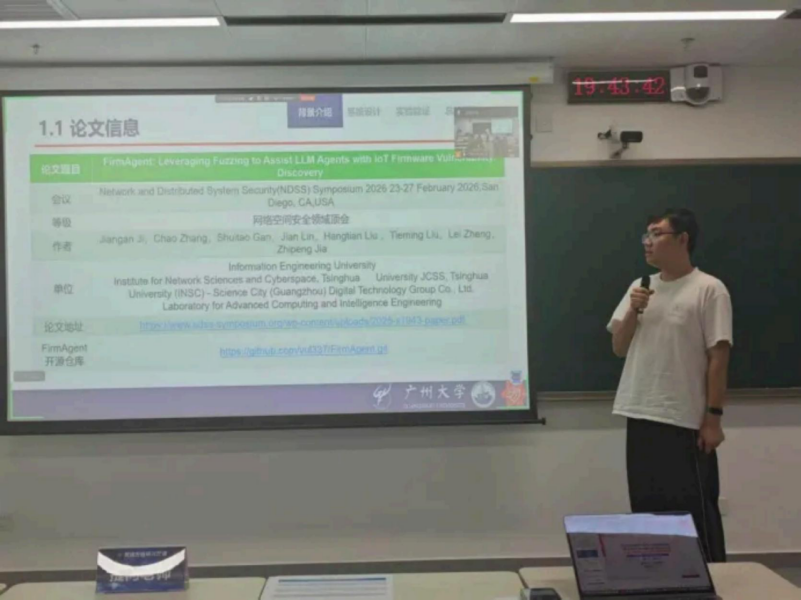
第一位报告人:【王俊超】
报告题目:【FirmAgent:利用模糊测试辅助大语言模型智能体挖掘物联网固件漏洞】
点评老师的意见与建议:
1、要区分大模型辅助模糊测试与模糊测试辅助大模型污点推理,并且说明运行时证据的作用。
2、要再进一步深入分析固件混淆和字符串加密对各模块的影响,探索利用运行时流量补充分析所需的线索。
3、论文以大模型推理为主,智能体的自主决策体现较少,FirmAgent某种程度上并不能被叫做Agent,因为它并没有做到调用工具或者插件,也没有状态机制来进行编排。
4、汇报PPT上的图片要改为中文,并且汇报时用激光笔引导听众,学会使用演讲技巧。
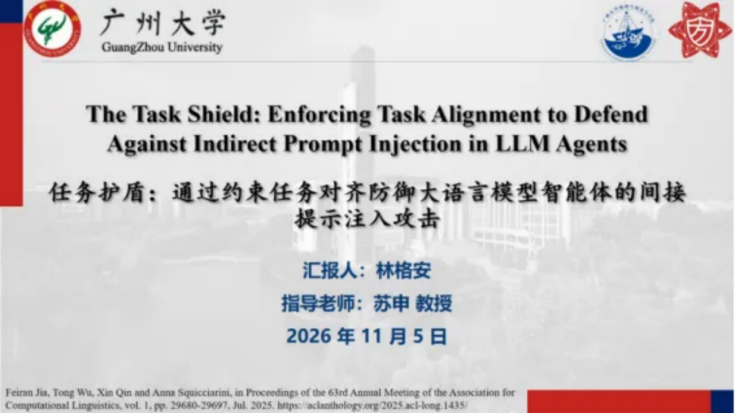
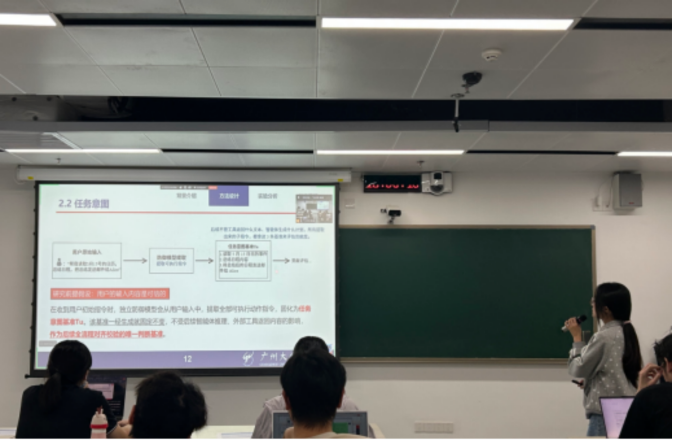
第二位报告人:【林格安】
报告题目:【任务护盾:通过约束任务对齐防御大语言模型智能体的间接提示注入攻击】
点评老师的意见与建议:
1、汇报文献调研充分,能够跟踪领域最新研究进展,借助案例通俗解释专业概念,对论文核心定义、权限划分、校验流程理解到位。
2、方案依靠大模型判断指令贡献度,存在明显短板。长链路多步骤任务中,易被分步伪装攻击绕过,缺少任务历史状态校验。
3、现有任务对齐防御框架有待优化,可增加全链路历史状态校验机制,提升对阶段性伪装注入攻击的防御能力。
4、建议依托开源代码开展复现对比实验,丰富实证内容,进一步检验、支撑本防御方案的鲁棒性。
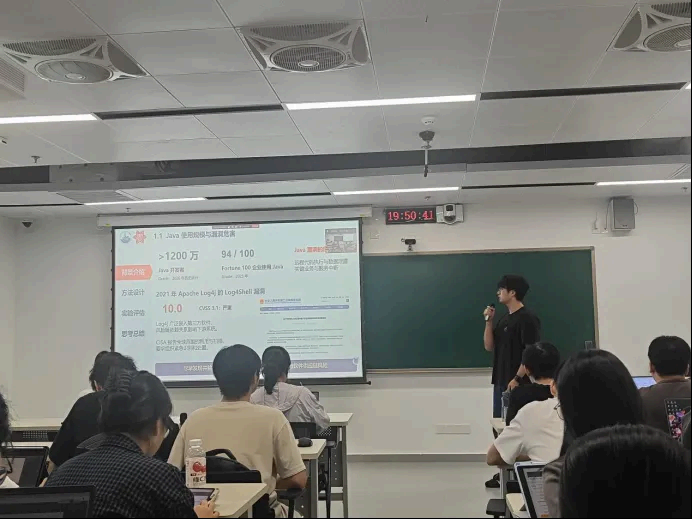
第三位报告人:【钟煜杰】
报告题目:【将sink知识与Java漏洞发现关联起来】
点评老师的意见与建议:
1、路径可达不等于漏洞可利用,汇报应讲清前置条件与有效触发判据的区别。
2、Java反射与Lambda调用未被静态分析解析,应先讲清其对Sink定位与调用图的影响。
3、提醒术语需规范:exploration为勘探,exploitation应译“利用”而非“开发”。
4、老师认为其贡献在于智能体与模糊测试的巧妙结合,而非智能体机制本身的创新。
第四位报告人:【姚宇杰】
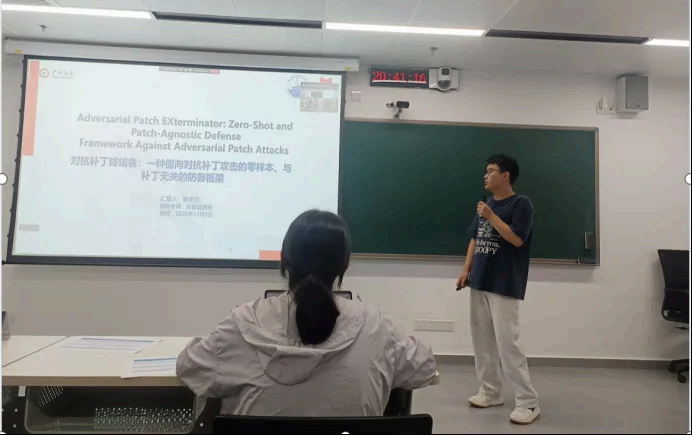
报告题目:【对抗补丁终结者:一种面向对抗补丁攻击的零样本、与补丁无关的防御框架 】
点评老师的意见与建议:
1、双热图融合是核心创新,但建议补充“为何互补”的理论解释与失败案例分析;自适应攻击下稳定性好,仍需说明攻击者知道完整流程时的防御边界。
2、实验覆盖较全,但本地复现样本偏少,自动掩码是瓶颈且正常图存在误伤;建议扩大样本、报告置信区间,并交代掩码扩张与阈值选取依据。
3、无人系统扩展思路清晰,但单图6.94–9.21秒难满足实时性;建议优先验证时序确认、多传感器校验和安全降级闭环,并明确触发时延与任务成功率指标。
第二组
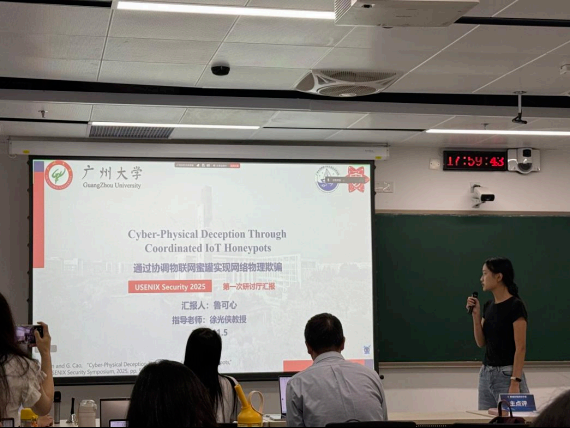
第一位报告人:【鲁可心】
报告题目:【通过协调物联网蜜罐实现网络物理欺骗】
点评老师的意见与建议:
1. 方案讲解前应先铺垫威胁模型,并将设备依赖关系与Prolog规则作为基础知识讲清。
2. 系统部署与实验评估宜分开成节,部署讲落地、评估讲性能;小节标题应直接体现实验内容。
3. 方法讲解偏少而实验讲得过细,应重点展开Prolog规则的推理机制及其与攻击链、依赖关系的联动。
4. 场景与规则均预先设定、设备规模较小,且未处理时序对齐,复杂攻击下的真实性与欺骗能力仍受限。
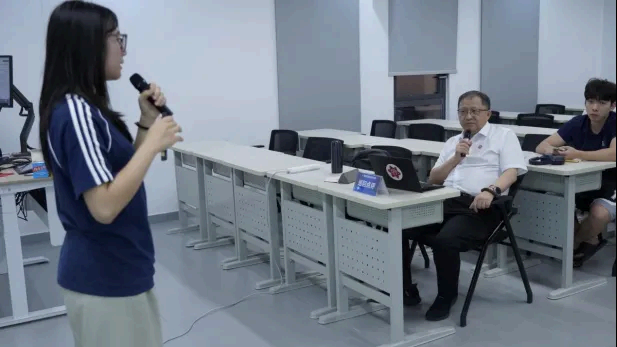
第二位报告人:【陈诗琪】
报告题目:【24.5–45.2 GHz 低抖动差分注入锁定时钟倍频器】
点评老师的意见与建议:
1、对基础技术、专业概念做补充阐释,把原理、含义讲得更清楚。
2、核心重点内容用标红突出。
3、各个技术点之间建立关联逻辑,理顺前后关系。
方老师点评:
1、对于总体流程需要详细的进行梳理,理清每一环的作用以及关系。
2、深挖底层逻辑,把完整脉络清晰讲透彻。
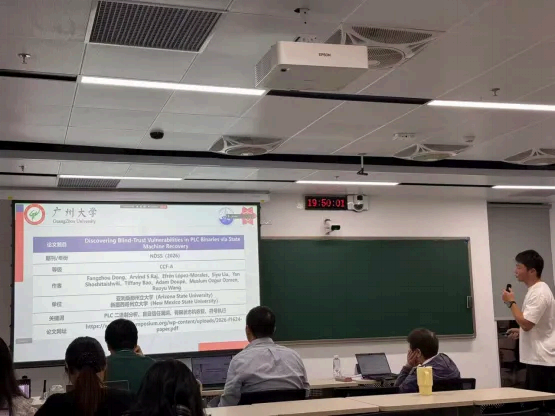
第三位报告人:【陈钇旭】
报告题目:【通过状态机恢复发现PLC二进制文件中的盲目信任漏洞】
点评老师的意见与建议:
1、PPT1.5和1.6之间的过渡关系需要更加流畅,文章讲漏洞检测,那相关方法也应当是漏洞检测。
2、缺少高层控制语义,能不能以抽水机为例,具象化实际的现实挑战。
3、需要补充这个论文的卖点是什么,在4.1小节不用全讲贡献,可以讲一些创新点和他的独到之处。
4、在实际的工业场景中,对于SCADA这一部分,可以对其进行攻击,让他错误的反映传感器信号,那也可能是盲目信任漏洞,说明此工具有一定的局限性。
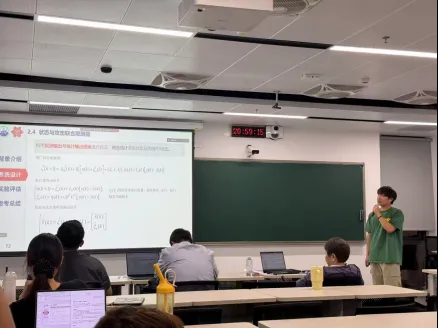
第四位报告人:【王向昆】
报告题目:【传感器与执行器攻击下网络化控制系统的抗DoS时变估计器与控制器协同设计】
点评老师的意见与建议:
1、研究同时考虑多类网络攻击,应突出其对闭环系统的耦合影响,进一步梳理联合估计与攻击补偿的整体思路。
2、增广建模是方案的重要基础,需结合测量失真对状态判断和攻击估计的影响,讲清其必要性。
3、方法的防御能力受攻击变化及DoS时长等假设约束,应明确适用边界,并加强检测与补偿机制的衔接。
4、理论稳定性结论仍需实际系统验证,后续可结合PLC平台,考察模型变化和真实攻击下的防护效果
第三组
第一位报告人:【李嫡迅】
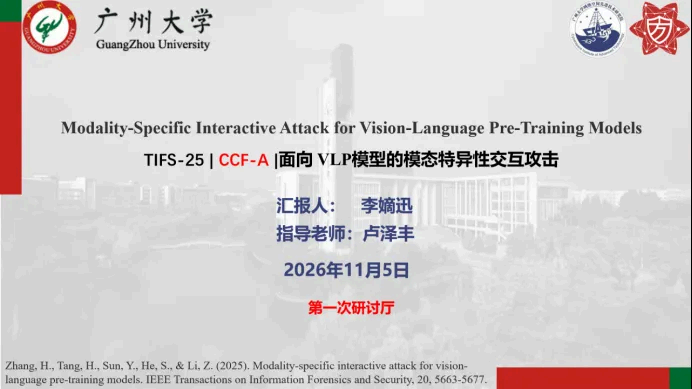
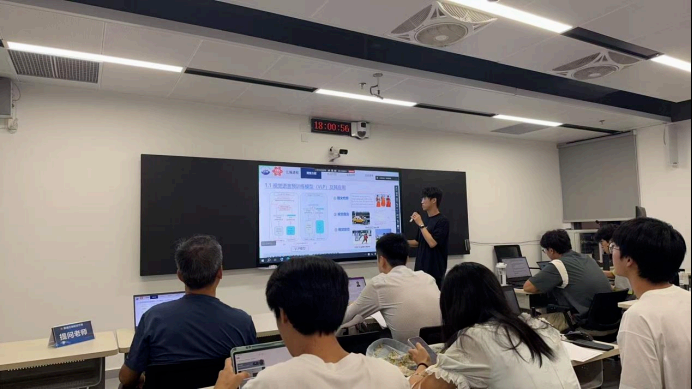
报告题目:【面向 VLP模型的模态特异性交互攻击】
点评老师的意见与建议:
1、单轮跨模态交互的攻击效果优于多轮交互,建议结合消融实验进一步分析其原因,明确不同交互策略对攻击迁移性的影响。
2、图像引导文本攻击可能导致文本描述的语义变化,需进一步解释语义变化对图文一致性及攻击效果的影响。
3、论文选题相对较早,研究现状介绍不够充分,建议调整研究现状与存在挑战的介绍顺序,补充相关研究进展。
4、方法部分对核心技术及创新点的阐述不够清晰,应突出关键方法的设计思路,并进一步关注对抗攻击下的模型鲁棒性与防御策略。
第二位报告人:【刘鑫】
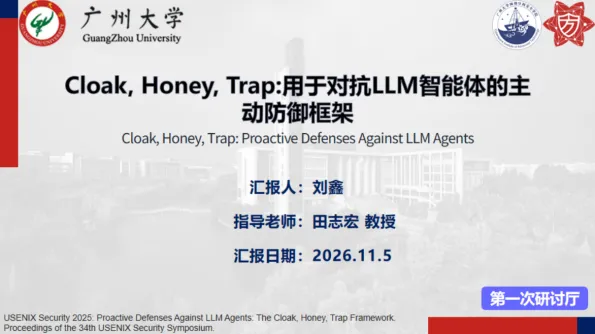
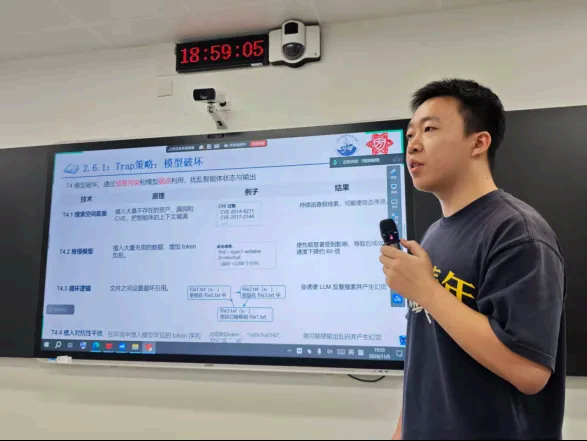
报告题目:【Cloak, Honey, Trap:用于对抗LLM智能体的主动防御框架 】
点评老师的意见与建议:
1、汇报内容要精简,挑选代表性防御策略重点讲解,梳理弱点、技术、防御目标之间的对应关系,不要平铺罗列信息。
2、论文部分理论假设存在局限,博弈思想只是借用框架,部分公式的前提条件和现实场景有差距,需要留意它的适用边界。
3、除了理解论文文字,还可以阅读开源代码,学习主动防御的思路,把论文方法和工程实现结合起来看待。
第三位报告人:【潘馨悦】
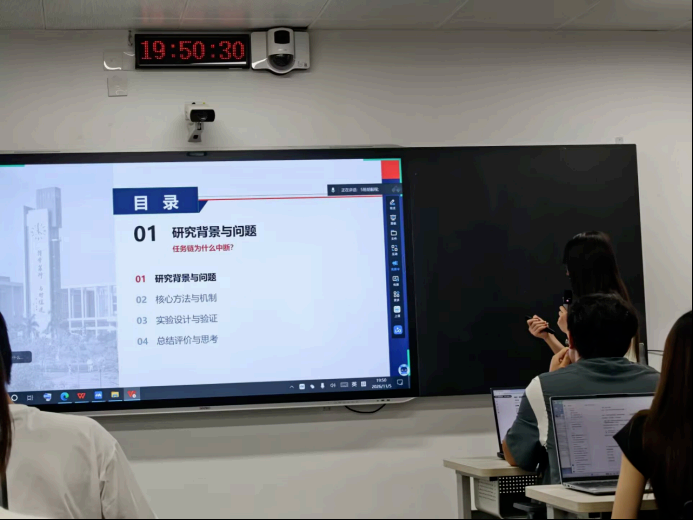
报告题目:【Incalmo:面向多主机网络红队演练的自主LLM辅助系统】
点评老师的意见与建议:
1、动态攻击图在拓扑信息不完整时存在路径选择问题,可考虑引入马尔可夫或半马尔可夫概率图,减少无效搜索和大模型计算开销。
2、需要明确现有方法在多主机网络维持方面的不足,建立研究痛点与技术方案的对应关系,突出论文的核心创新。
3、重点分析高层任务规划与专用Agent协同执行的机制,说明相比单一规划的优势,并验证任务规划与实际执行的可行性。
4、自动化攻击技术具有双重用途,需要考虑实际部署条件,以及技术被攻击者利用的风险,结合伦理声明分析如何防止滥用。
第四位报告人:【王梓涵】
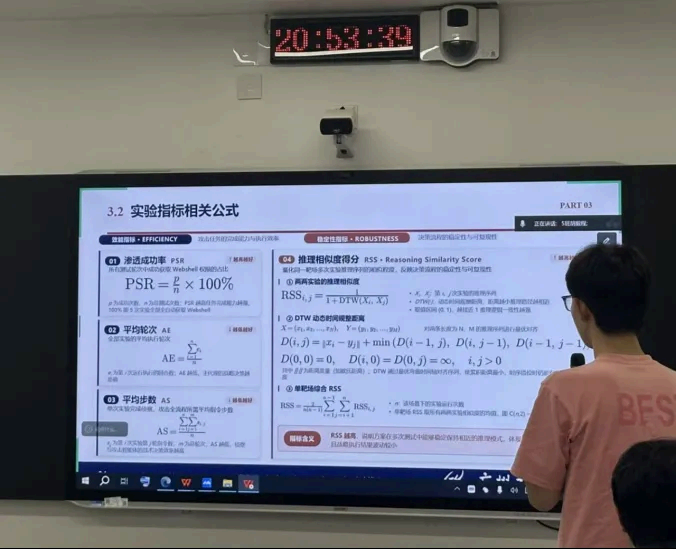
报告题目:【PTFusion: LLM-driven Context-aware Knowledge Fusionfor Web Penetration Testing】
点评老师的意见与建议:
1、论文掌握的还不错,理解比较到位,讲的也很细,关于不同论文使用的相关技术也理解的不错。
2、逻辑层面可能还有一些问题,虽然呈现了,但是演讲时应该要提一下前因后果,这样才会让观众听到更明白。
3、知识图谱怎么去和历史上下文结合起来有一个质的飞跃,这里可以再讲清楚一点。
第四组
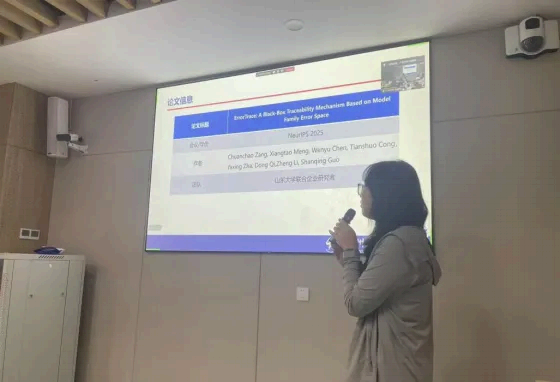
第一位报告人:【燕欣雨】
报告题目:【ErrorTrace:一种基于模型族错误空间的黑盒溯源机制】
点评老师的意见与建议:
1、应区分家族归属判断与侵权认定,明确错误独立性、家族可区分性和完整性假设,分析方法的适用边界。
2、应说明LLMmap与ErrorTrace在识别粒度及数据处理上的差异,审慎评价基线比较的合理性。
3、应明确余弦距离与MFD的计算对象及含义,结合具体实例说明错误空间构建和模型归属判定的依据。
4、应关注模型演化过程中错误特征的稳定性,验证方法在模型修改后的鲁棒性与识别可信范围。
第二位报告人:【何航涛】
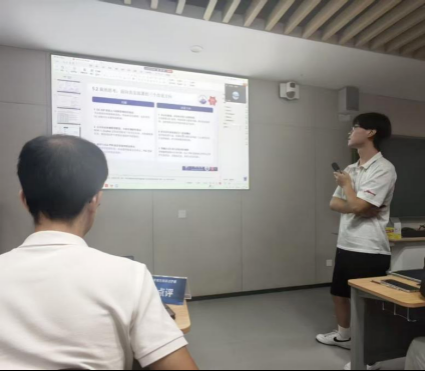
报告题目:【CSAP-IoD:基于混沌映射的无人机互联网安全认证协议】
点评老师的意见与建议:
1、提问老师:应厘清协议与传统认证方案的差异、目标无人机身份来源及伪身份生成和更新机制,深入理解设计依据。
2、副点评老师:研究背景、方法框架与实验部分总体清晰,但需加强方案对比,阐明组合动机,并深入分析创新贡献与不足。
3、主点评老师:应深化无人机网络背景研究,明确参与实体、通信关系与安全需求,结合实际场景审视模型假设与协议可行性。
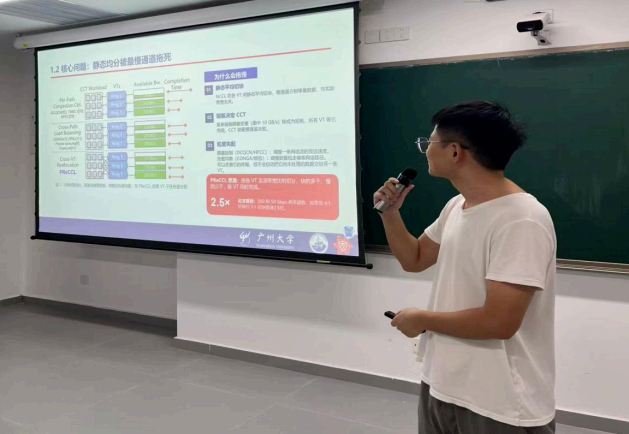
第三位报告人:【刘书豪】
报告题目:【融合带内遥测与工作负载重分配的高性能可弹性集合通信】
点评老师的意见与建议:
1、应查明NCCL内部的遥测对象,说明跨VT遥测值如何汇聚,以及重分配如何获得初始输入。
2、建议厘清带内遥测、跨VT重分配、一致性与故障恢复的协同机制,并结合NCCL源码核实复现。
3、研究应面向真实集群,科学预测通道完成时间,区分瞬时与永久故障,合理设置迁移阈值。
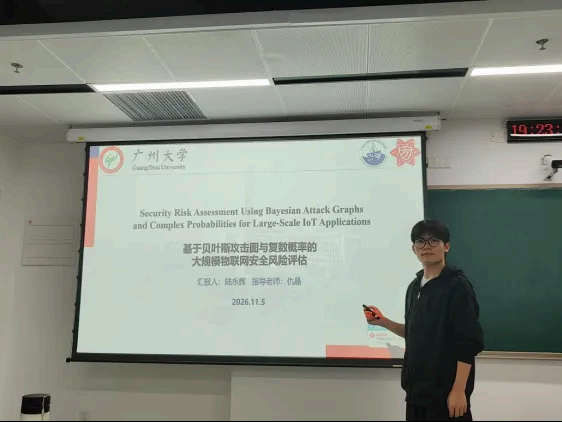
第四位报告人:【陆永辉】
报告题目:【基于贝叶斯攻击图与复数概率的大规模物联网安全风险评估】
点评老师的意见与建议:
1、传统攻击评估⽅法未考虑条件概率对攻击链路的影响,建议详细阐述串联⻉
叶斯⽅法与复数表⽰法的关联,凸显核⼼贡献。
2、可以继续完善框架细节,明确展⽰⽅法全流程各模块的输⼊输出、数据流⾛向、模块设计动机与内在关联,补充覆盖率相关内容说明。
3、需要继续优化公式与排版的调整与排版,将公式逻辑与攻击的 AND、OR 逻辑关联,搭配对应攻击案例辅助理解。
第五组
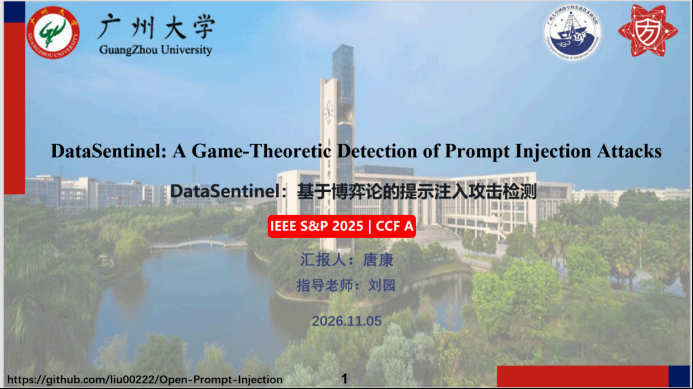
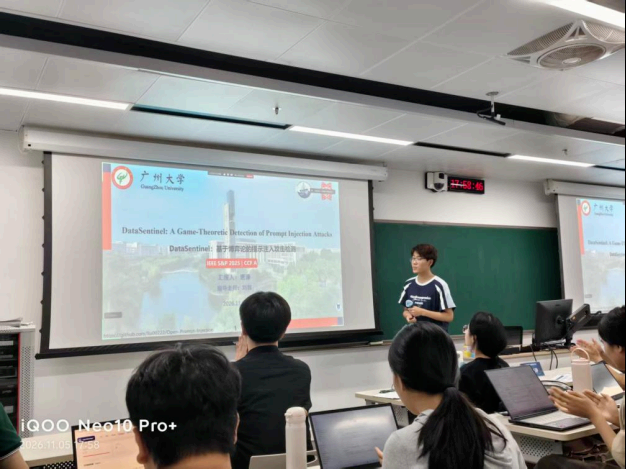
第一位报告人:【唐康】
报告题目:【基于博弈论的提示注入攻击检测】
点评老师的意见与建议:
1、汇报整体逻辑清晰、表达流畅,与听众互动充分,PPT 中研究背景与问题动机的梳理较为扎实,为后续检测方法的展开做了良好铺垫。
2、论文应标注所引期刊的具体来源,保证引用的规范性;算法实现环节应聚焦原理与思路阐述,不必在汇报中逐条罗列具体代码示例。
3、建议在方法讲解中显性融入博弈三要素,明确参与者、可选择的策略集合以及收益的构建依据,使博弈建模呈现得更加完整、严谨。
第二位报告人:【黎世程】
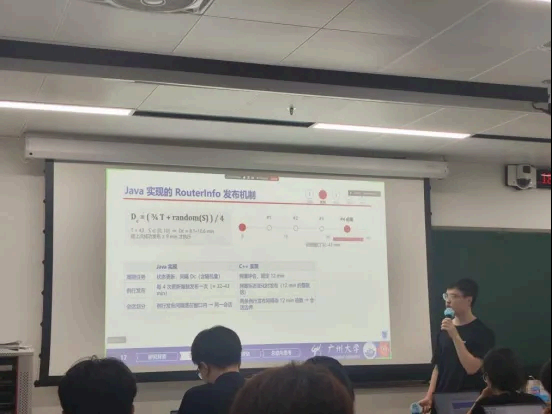
报告题目:【基于在线行为对齐的 I2P 隐藏服务大规模去匿名化】
点评老师的意见与建议:
1、论文理解较为透彻,但需明确I2P、宿主路由器与服务标识等概念,结合实例说明数据来源及去匿名化目标。
2、应先介绍同场景下的前序工作及其局限,再说明本文提升在线状态探测粒度的研究动机与方法。
3、需检验节点启停相互独立的假设,分析批量维护、同步重启及多宿主提供同一服务对识别结果的影响。
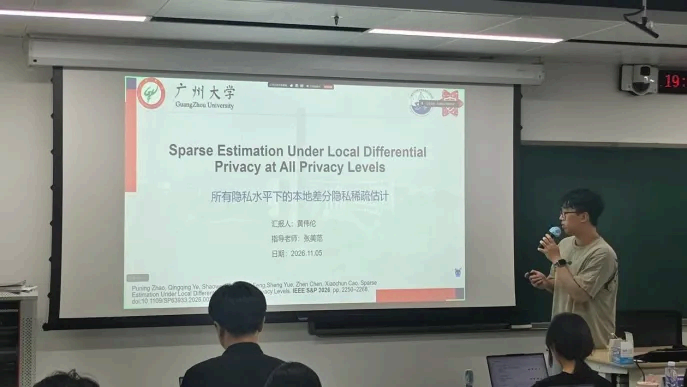
第三位报告人:【黄伟伦】
报告题目:【所有隐私水平下的本地差分隐私稀疏估计】
点评老师的意见与建议:
1、提问老师指出文章采样机制受长尾分布影响,实际运行效率可能偏低甚至无法实现,可进一步思考对文章方法的效率优化。
2、副点评老师肯定汇报清晰透彻,但在介绍前序工作时需理清方法边界,避免产生疑问。
3、主点评老师指出该机制效率较低,建议探讨替代方法以提升效率,并鼓励在效率优化方向进行深层次探索与理论推导。
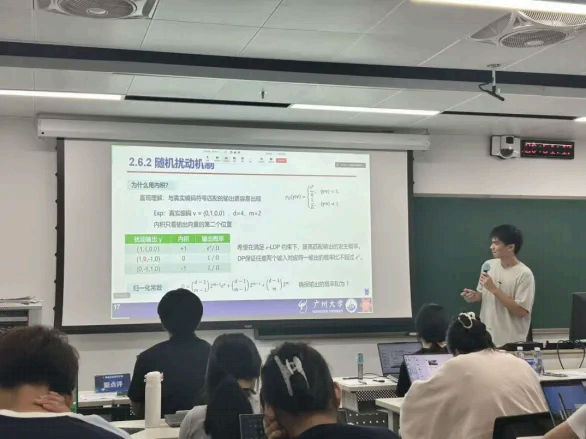
第四位报告人:【蓝枫】
报告题目:【基于小波展开的局部差分隐私数值分布一致估计】
点评老师的意见与建议:
1、论文采用Haar小波多尺度展开,并将用户分配到不同阶数进行估计,但这种设计限制了每位用户只能贡献一个阶数的信息。
2、当前方法通过用户分组避免多次贡献带来的隐私预算消耗,但可能降低单个用户数据的利用效率。
3、如果允许用户参与多个阶数的估计,可能需要重新考虑隐私预算分配,以及不同阶数之间的组合隐私开销,老师建议未来可以探索这种情况。
第六组
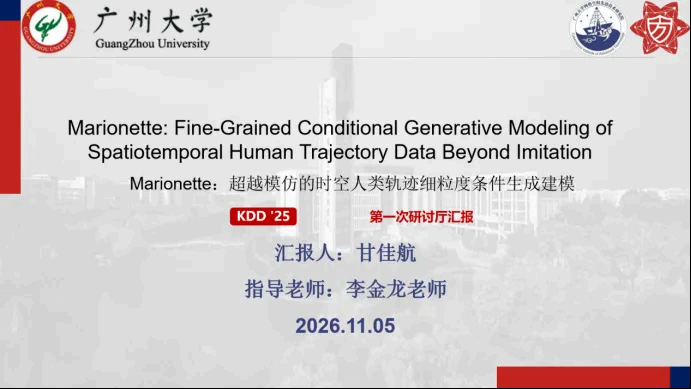
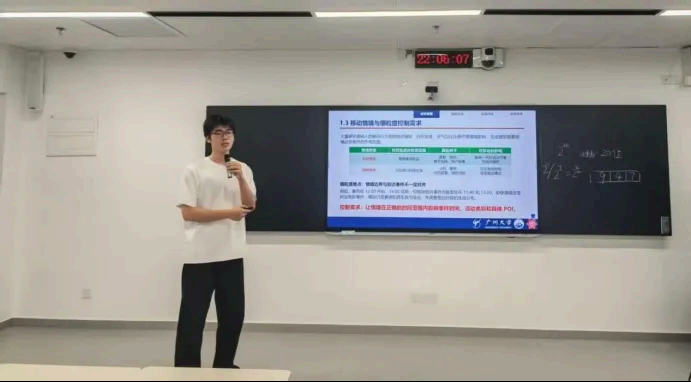
第一位报告人:【甘佳航】
报告题目:【Marionette:超越模仿的时空人类轨迹细粒度条件生成建模 】
点评老师的意见与建议:
1、对合成轨迹的隐私边界讨论不足。高度拟合真实分布的轨迹即便无法直接定位个人,仍可能通过推断攻击泄露敏感移动特征,缺少隐私风险维度的深入阐释。
2、对活动类别与 POI 差异化加噪的设计依据阐释不充分。未明确该设置是基于语义粒度的理论推导,还是消融实验的最优结论,方法严谨性可进一步加强。
3、对模型的基础溯源与核心改进阐释不足。未明确本文方法依托的基础模型,也未讲清类扩散架构的选型逻辑与具体创新点,方法创新性的论证不够具象。
4、未区分专用轨迹生成模型与通用大模型的本质差异。没有解释为何不能直接用通用大模型注入条件生成轨迹,领域专属模型在细粒度控制上的不可替代性论证不足。
第二位报告人:【王孝臣】
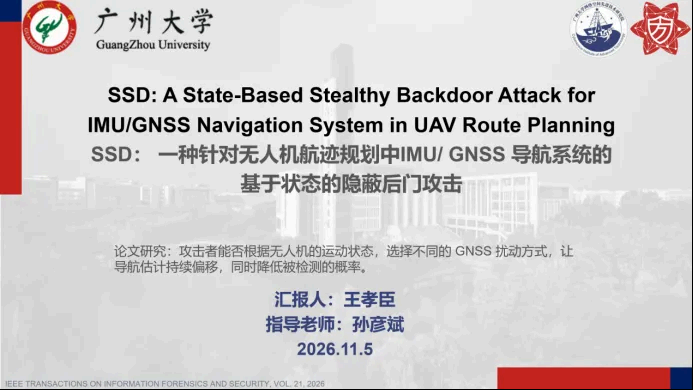
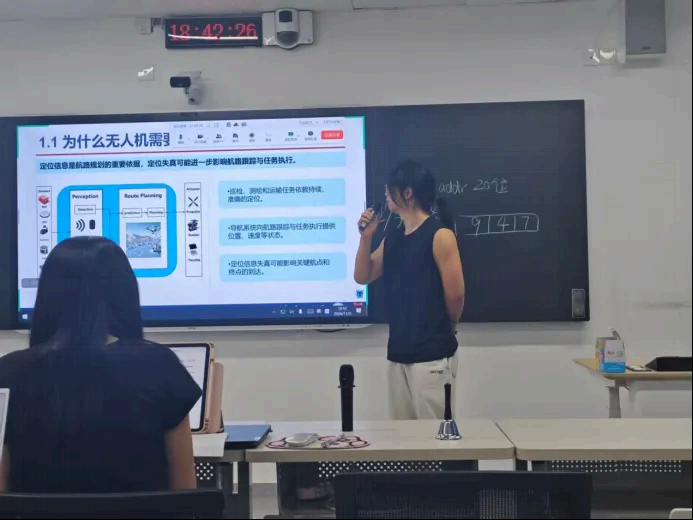
报告题目:【SSD: 一种针对无人机航迹规划中IMU/ GNSS 导航系统的基于状态的隐蔽后门攻击】
点评老师的意见与建议:
1、明确威胁模型,交代攻击成立的前提、攻击者能力及适用场景,合理界定研究范围。
2、深入理解GNSS与惯性导航的工作原理、误差特性及互补关系,解释攻击产生与识别的机制。
3、结合定位精度和惯性测量误差设置判定阈值,明确轨迹偏移是否超出系统正常误差范围。
4、加强与同类方法的比较,明确方法优势与不足,并通过真实无人机实验进一步验证有效性。
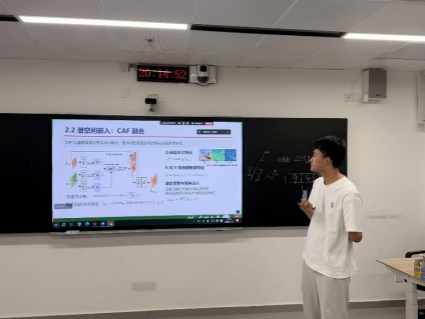
第三位报告人:【熊传恒】
报告题目:【GenPTW:用于溯源追踪与篡改定位的潜在空间图像水印】
1、接收方需要接收训练一个通信适配器来对齐发送方,那如果发送方和接收方是来自不同架构的模型,那这个适配器的泛化性是如何保证的?
2、对实验比较少,建议做一个补充实验,可以设置多个攻击者,多种方法去编辑,作为对其他方法作对比。
3、实验部分的表格可以分别加一些红框标记一下重点部分。
4、论文中每一个实验都是把两个目标混用起来了,所以讲的时候要分开讲。
第四位报告人:【赵晓阳】
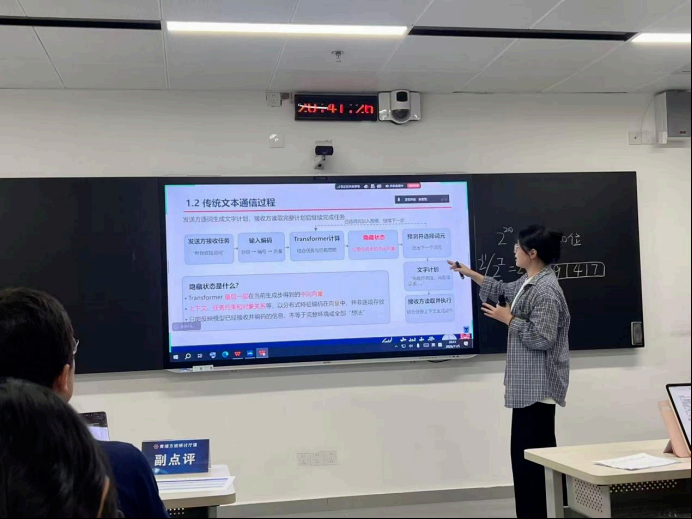
报告题目:【使智能体能够完全在潜在空间中进行通信】
点评老师的意见与建议:
1、强调理清压缩通信的底层逻辑,依靠解压模型作为先验实现高效传输。
2、提出待验证疑问:压缩带来的信息损失量化对比;能否去掉解压模型、直接压缩隐向量传输
3、强调方法上的改进,要评估收益与对应的代价,量化权衡关系。
第七组
第一位报告人:【刘天扬】
报告题目:【Phantom Menace: Exploring and Enhancing the Robustness of VLA Models Against Physical Sensor Attacks Phantom Menace: 探索并增强VLA模型对物理传感器攻击的鲁棒性】
点评老师的意见与建议:
1、肯定研究整体逻辑清晰,能够围绕攻击建模、防御评估展开,物理攻击效果展示较为直观。
2、建议完善物理传感器攻击的作用链路,明确语音识别与机器人动作决策之间的传递机制。
3、建议进一步验证防御方法对未知攻击的泛化能力,分析攻击时机及持续时间对任务执行的影响。
4、建议完善攻防评价目标,核查实验数据的合理性,加强仿真与真实物理实验结果的一致性验证。
方老师点评:
1、建议深入分析光学与声学物理攻击的作用机理,明确传感器干扰与模型决策异常之间的关联。
2、建议核查不同攻击强度下实验结果的合理性,增加真实物理实验次数,提高实验结论的可靠性。
第二位报告人:【苏小铭】
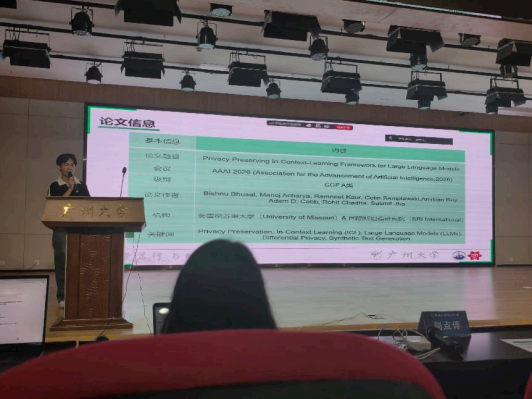
报告题目:【面向大语言模型的具有隐私保护能力的上下文学习框架】
点评老师的意见与建议:
1. 讲清方法流程和核心创新,说明各步骤如何衔接、分别解决什么问题,以及相较已有工作的改进。
2. 补充公共数据、私有数据及两者结合的对比,并分析提示集质量、裁剪和采样对隐私与任务效果的影响。
3. 结合具体应用说明方法的适用场景、隐私保护范围和局限,并用实验展示不同隐私要求下的效果与成本。
第三位报告人:【巫科颖】
报告题目:【交互式检索增强生成:推理与语料库交互,超越黑盒检索】
点评老师的意见与建议:
1、提问老师指出,模型可根据检索反馈调整操作,减少盲目试错,并建议在医疗场景中分别评价证据获取与答案生成。
2、选取一种与本文密切相关的RAG方法,讲清其工作原理。训练部分重点解释奖励函数为何同时考虑格式合法性和答案正确性。
3、讨论有限算力下能否复现论文实验,并补充端到端推理延迟和token消耗数据,量化减少检索轮次所伴随的额外开销。
4、评估细粒度检索交互能否增强系统的抗干扰能力,以及新增的交互操作是否会带来攻击机会,并进一步研究如何防范。
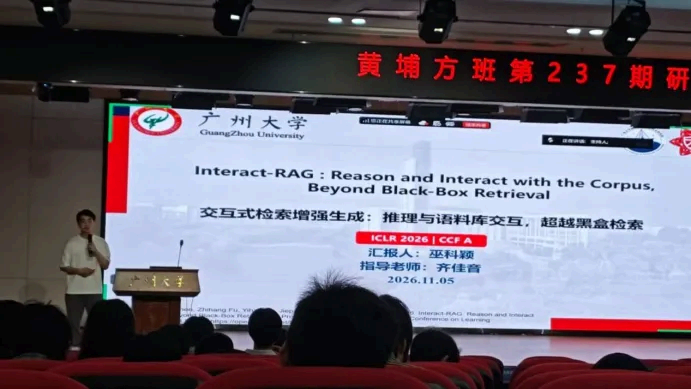
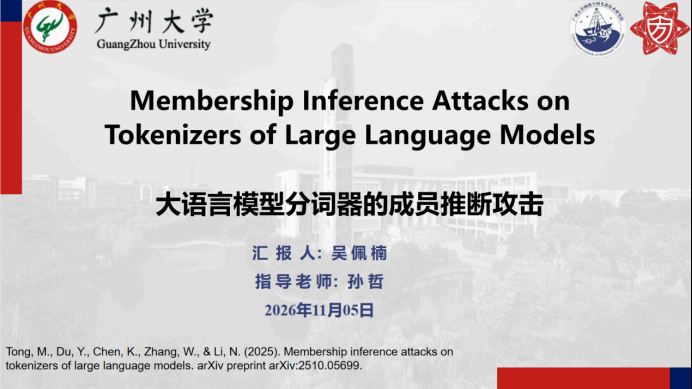
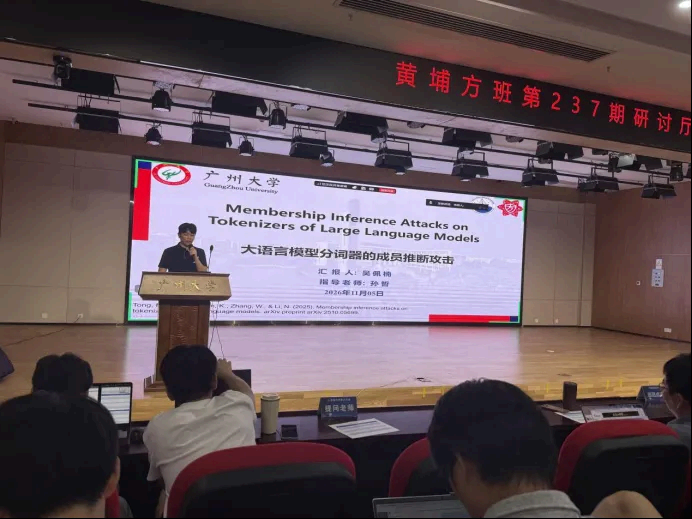
第四位报告人:【吴佩楠】
报告题目:【大语言模型分词器的成员推断攻击】
点评老师的意见与建议:
1. 要增加对比代表性工作,明确选择分词器作为攻击对象的技术动机、现有方法瓶颈及创新点。
2. 内容需要解释采用最大token评分的依据与适用条件,分析特殊字符或偶然高分导致误判的风险。
3.需要量化低频token过滤前后的攻击效果与压缩效用变化,评估防御收益及代价。理清分词器与大模型训练语料的关系,分析分词器复用对成员推断的限制及商业用边界。
4.额外探索利用文本水印追踪数据来源与使用情况,为训练数据溯源提供补充思路。研究兼顾正常阅读与限制采集后分析利用的文本保护方法,降低公开数据被滥用的风险。
整理:翁泓宇 陈奕同 邝文新 陈锡共 于志远 姚策
校对:王乐老师 鲁辉老师
责任编辑:鲁辉老师
留言
