
第236期方班学术研讨厅成功举办
2026 年10月29日 18:00-21:30,第236期方班学术研讨厅在黄埔研究生院B2栋成功举办。广州大学网络空间安全学院名誉院长方滨兴老师,主点评董平老师,王韬老师,林东岱老师,吴世忠老师,胡传平老师,贾小华老师,副点评卢璨老师,陈艳利老师,吴昊天老师,唐可可老师,潘梓彬老师,欧阳典老师,张登辉老师,张鹏老师全程参与了课堂的教学,并对同学们的报告逐一进行了指导点评。同时参与的还有网络空间安全学院的部分老师,广州大学方班九期的全体学生。本次研讨厅分为八个小组进行。第一组汇报的同学有陈澈,陈锦荣,侯旭祯,吴富霖;第二组汇报的同学有李毅,许新程,姚策,张凯胜;第三组汇报的同学有严明亮,杨振宇,周勇超,朱首铭 ;第四组汇报的同学有曾涛,陈凯桐,陈良杏,胡毅程;第五组汇报的同学丁永栋,刘文通,刘正阳,吴耀熙;第六组汇报的同学有罗冠贤,余清华,郭婷,王翠仪;第七组汇报的同学有陈宝仪,陈政元,刘斌,张雯雯;第八组汇报的同学有梁峰铭,刘方衫,虞结阳,钟延利。
第一组
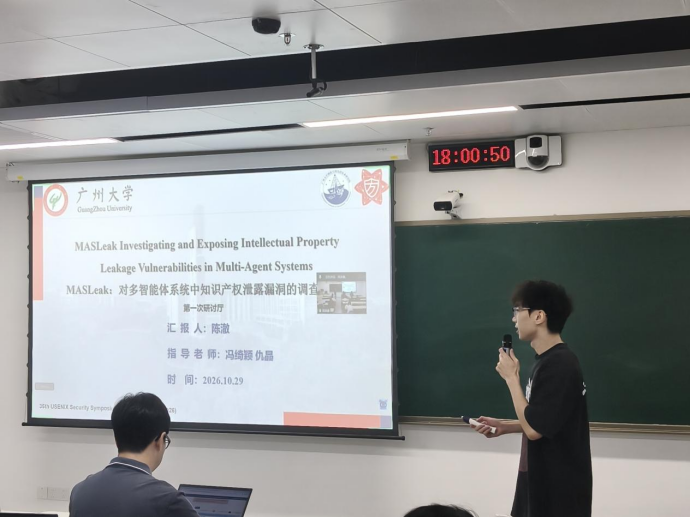
第一位报告人:【陈澈】
报告题目:【MASLeak:对多智能体系统中知识产权泄露漏洞的调查与揭露】
点评老师的意见与建议:
1、可以仔细讲一下MASLeak是如何把攻击传入多智能体系统的。
2、建议着重分析MASLeak三个模块的具体结构和功能。
3、后续可以再深入分析重建出来的系统和原系统的功能差异。
第二位报告人:【陈锦荣】
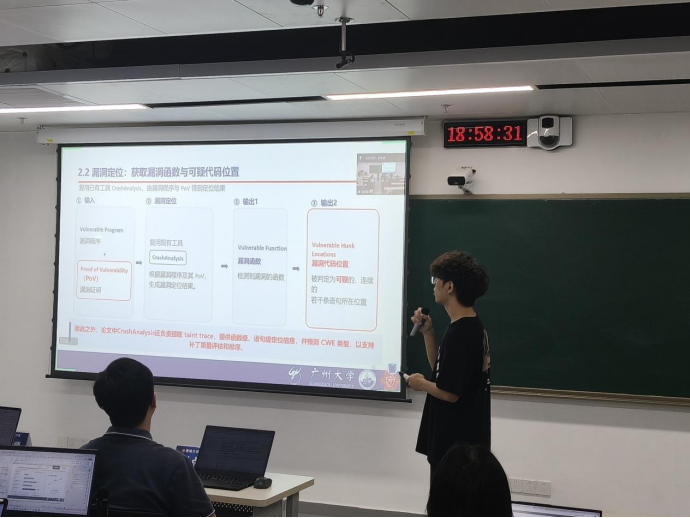
报告题目:【Well Begun is Half Done: Location-Aware and Trace-Guided Iterative Automated Vulnerability Repair】
点评老师的意见与建议:
1、补丁位置预测与漏洞位置的区别讲解清晰,建议进一步分析位置预测错误对修复效果的影响。
2、污点追踪引导的补丁选择是论文核心创新,建议结合具体案例深入解释其评价依据及有效性。
3、建议进一步探讨Top-1补丁选择策略的局限性,以及保留历史候选补丁对迭代修复的作用。
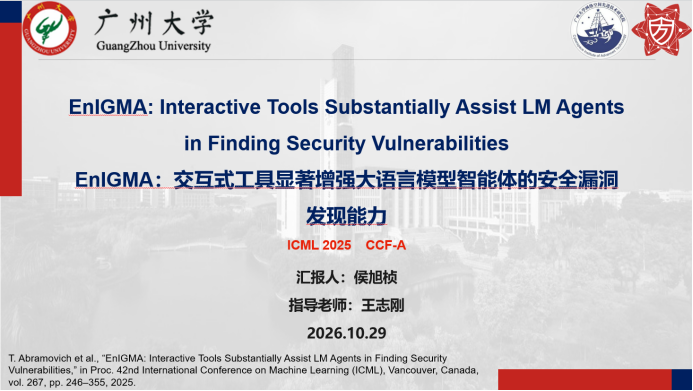
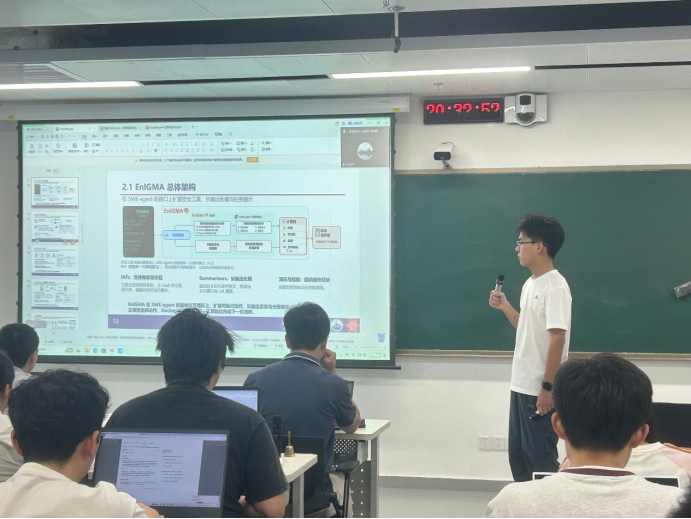
第三位报告人:【侯旭桢】
报告题目:【EnIGMA:交互式工具显著增强大语言模型智能体的安全漏洞发现能力】
点评老师的意见与建议:
1、对于实验内容较多的论文,应突出重点实验,次要部分简要带过,宜聚焦研究目的与结论。
2、建议讲解复杂系统架构可善用比喻,帮助听众直观理解整体框架。
3、整体讲解流畅,讲解研究内容时应善用具体例子,将抽象概念直观呈现,便于听众理解。
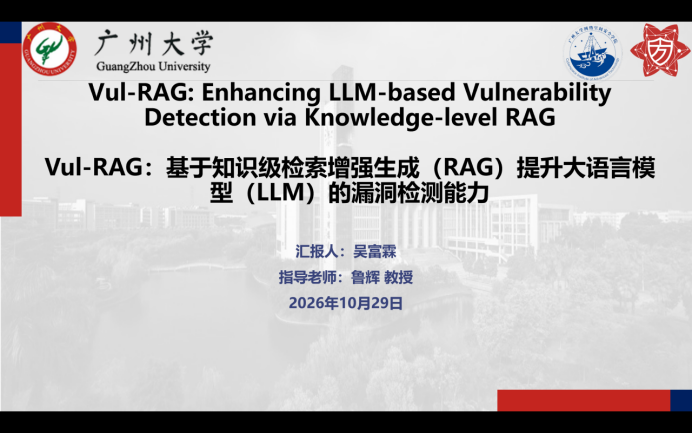
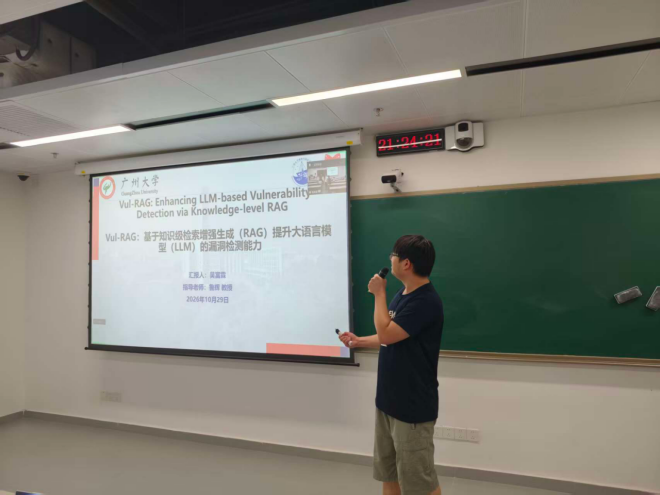
第四位报告人:【吴富霖】
报告题目:【Vul-RAG:基于知识级检索增强生成(RAG)提升大语言模型(LLM)的漏洞检测能力】
点评老师的意见与建议:
1、王志刚老师:知识库构建应重视来源的完整性与准确性,确保漏洞知识可靠,为后续检测提供有效支撑。
2、王志刚老师:可引入代码注释等自然语言信息,辅助大模型理解代码变更与修复意图,提高漏洞知识提取质量。
3、卢璨老师:阅读与汇报论文应关注设计动机,结合人工分析漏洞的思路,解释知识组织与匹配流程的内在逻辑。
4、主点评老师:深入理解智能体的实现机理及其在网络安全中的应用,在论文阅读基础上开展实践研究。
第二组
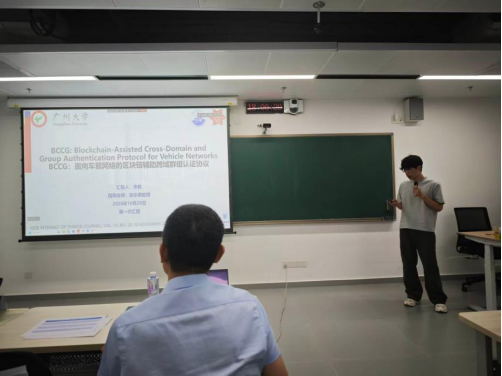
第一位报告人:【李毅】
报告题目:【BCCG:面向车载网络的区块链辅助跨域群组认证协议】
点评老师的意见与建议:
1、在阅读文章的时候可以思考认证协议是在认证什么,这样对以后阅读类似的文章有很大帮助。
2、同学制作的ppt在逻辑上面有点混乱,部分ppt由ai直接生成,并且演讲的技巧有待提升。
3、在演讲的时候可以学习方老师先从标题开始讲起,这样才能让观众获得更好的体验。
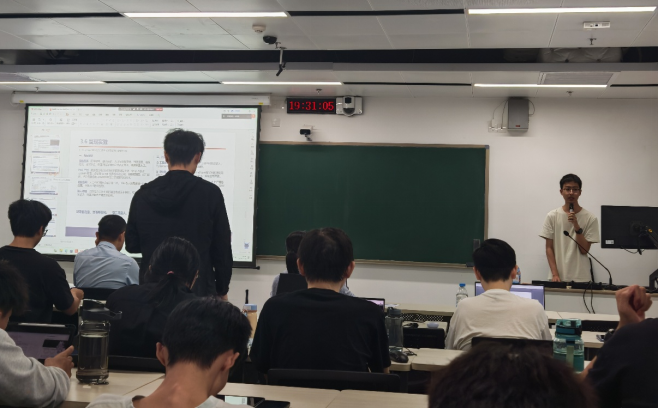
第二位报告人:【徐新程】
报告题目:【Bond:面向 Linux 物联网固件污点分析结果 自动验证的约束定向模糊测试】
点评老师的意见与建议:
1、论文标题和创新点都围绕固件展开,而固件分析的基础是反汇编。如果IDA等工具的反汇编结果出现问题,后面的可达性分析和约束分析都会受影响;建议采用多工具交叉验证,互补反汇编结果。
2、可以看出对论文的了解比较深入,也真实部署过;但复现固件还比较有限,论文结论的普适性还需要进一步验证。
3、演讲时间把控得比较好,但语速偏快,建议放慢;用遥控笔指红点时手势要稳;PPT 整体可适当放大字号,删去一些辅助性文字,让页面更清晰、易读。
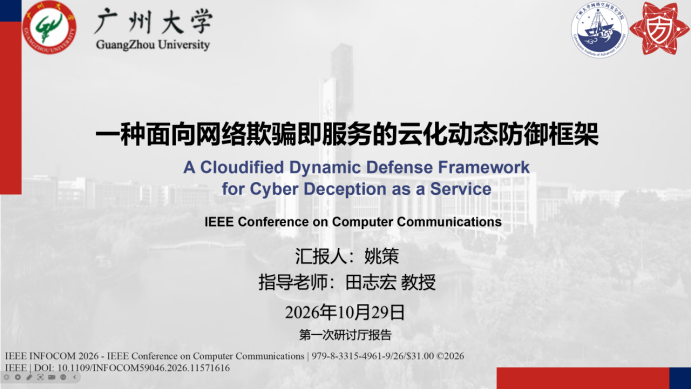
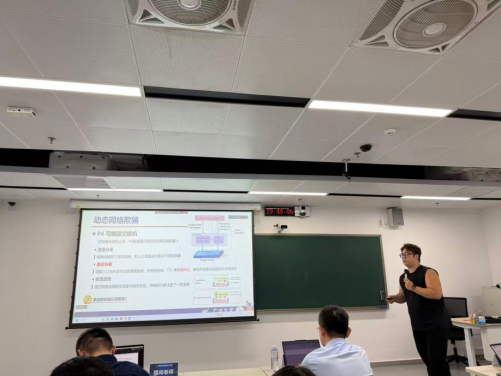
第三位报告人:【姚策】
报告题目:【一种面向网络欺骗即服务的云化动态防御框架】
点评老师的意见与建议:
1. 质疑前提假设,路径伪装的核心前提 —— 攻击者通过跳数、时延识别蜜罐 —— 缺乏预实验或文献支撑,实际红队很少关注此类特征。
2. 指出场景极端,网络拓扑持续变化不符合常理,攻击者遇到不断变化的拓扑反而会直接判定为陷阱并放弃攻击。
3. 指出实验与建模理想化,实验仅本地同网段完成、依赖 P4 交换机,公有云无法落地;攻击者建模粗糙,认知商约束脱离实际。
4. 评价参考价值,该论文整体不适合作为后续研究基础,仅认知商概念、分层策略有局部参考价值。
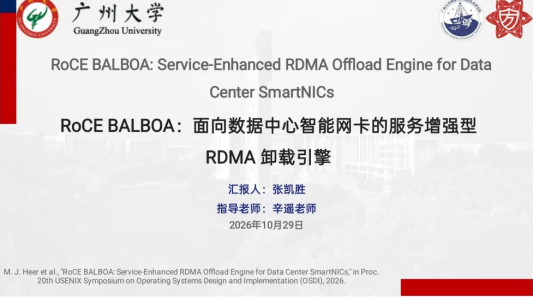
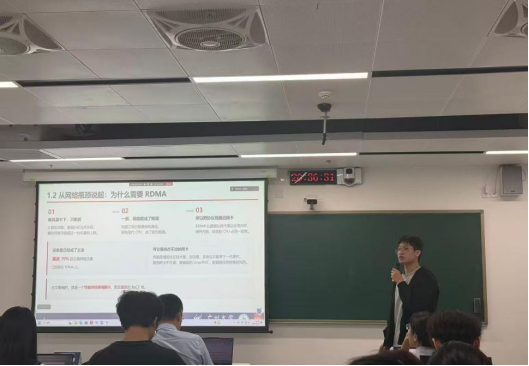
第四位报告人:【张凯胜】
报告题目:【RoCE BALBOA:面向数据中心智能网卡的服务增强型RDMA卸载引擎】
点评老师的意见与建议:
1、需区分该方案与普通RDMA、FPGA定制RDMA的定位差异,明确其面向的数据中心业务场景。
2、核心创新是将数据中心业务卸载至智能网卡,在RDMA链路内嵌处理能力,降低主机CPU开销。
3、汇报需横向对比常规转发型智能网卡,客观说明硬件资源开销与性能收益之间的权衡关系。
4、可借鉴该卸载思路,在FPGA RDMA设计中加入业务逻辑,作为后续研究的可行切入点。
第三组
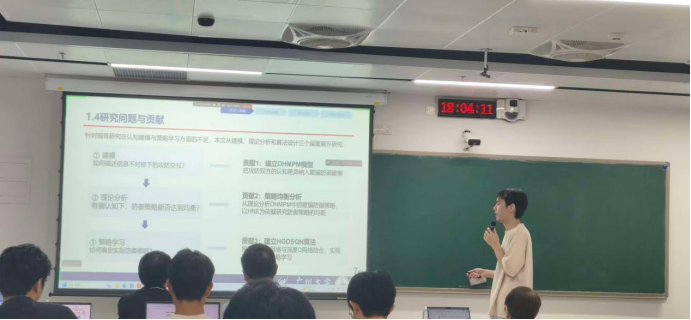
第一位报告人:【严明亮】
报告题目:【将深度脉冲Q网络融入超博弈欺骗防御,以缓解边缘智能使能IoT系统中的恶意软件传播】
点评老师的意见与建议:
1.脉冲神经网络要讲清楚:它比一般神经网络响应更快,但快不一定好,边界上可能出问题。
2.问题背景要讲透:物联网边缘场景、设备多能力弱、攻击手段上亿算不过来→传统博弈不适用→超博弈;脉冲网络动机是"快",但要说明快不一定对、训练怎么做的。
3.均衡定义有偏差:论文中超博弈均衡的定义与经典超博弈理论不一致。论文在独立建模里是单个设备与单个IoT之间的博弈,但均衡定义却用了"所有其他设备"的策略组合
第二位报告人:【杨振宇】
报告题目:【通过协调使用的物联网“蜜罐”实现的网络物理欺骗】
点评老师的意见与建议:
1、静态离散建模局限:Prolog规则难以刻画物理环境的连续时变特性(如加热升温),且设备位置变动需全量重跑算法1,缺乏增量更新。
2、结构层次与概念界定不足:未清晰区分预备知识与方案设计,引言未明确“跨层一致性”独创性,且背景缺乏现有协同蜜罐工作的对比。
3、符号主义边界与拓扑假设:离散规则难覆盖连续物理过程,且忽视了真实家居中Hub的中转作用;需辩证看待生成式的随机性。
4、实验数据批判性不足:未深入分析真实设备捕获恶意软件为0的原因,表格罗列缺乏对实验设定本身局限的批判性探讨。
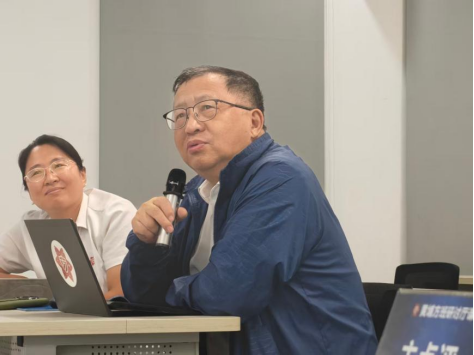
方老师点评:
1、本质是符号主义:用Prolog+规则硬撑连续的物理世界,天然存在“离散到连续”的裂痕。
2、脱离真实拓扑:真实智能家居有Hub中转,文章依赖图里的“设备直连”在现实中不成立。
3、缺乏批判性思考:实验表里真实设备捕获恶意软件为0,未加分析就罗列,是在给作者背书。
4、生成式并非银弹:大模型生成有随机性,多次生成状态不一致反而会破坏跨层一致性。
5、客观界定价值:类似游戏/电影场景生成,价值在于规则保证双端不矛盾,不要包装成0到1的范式突破。
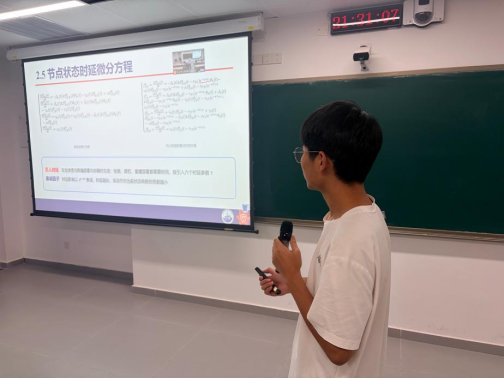
第三位报告人:【周勇超】
报告题目:【一种基于深度强化学习与时延微分博弈的网络欺骗资源部署方法】
点评老师的意见与建议:
1、讲清博弈模型基本设定。说明场景与双方策略集:攻击者按节点度决定攻击概率,防御者决定蜜罐部署,辨析时延设定的合理性。
2、补齐背景并突出验证。解释马尔可夫链、鞍点及均衡求解过程,突出核心方程,实验须补充基线对比并作客观评价。
3、讲清方法的假设边界。明确状态划分、时延设定、蜜罐类型等限定条件,把在该边界内攻防如何交互、方法如何运行讲透彻。
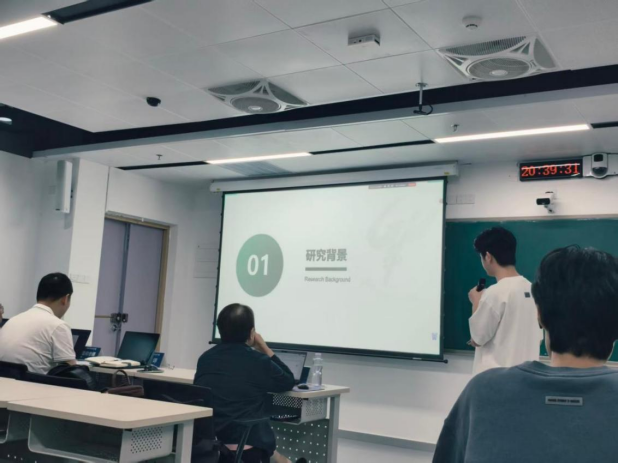
第四位报告人:【朱首铭】
报告题目:【强大的欺诈交易检测机制——基于双参与者博弈模型的方法】
点评老师的意见与建议:
1、提问老师:1)研究明确防御者需采用混合策略,依托攻击者收益无差异条件推导防御概率,P=C/ΔU 为通用均衡解,而非特例;2)理清 Gamer 模块定位:通过双智能体攻防对抗训练,输出防御者最优策略,该方案已在蚂蚁电商平台落地验证。
2、副点评老师:1)介绍本文工作应先阐释核心思路与技术路线,不宜开篇直接陈述贡献,避免内容跳转突兀。2)博弈建模四部分需围绕欺诈检测目标展开,清晰说明各组件内在逻辑关系。3)对比实验表述需列明参照的具体现有工作,不可笼统宣称优于传统防御方案。
3、主点评老师:1)博弈模型存在现实简化假设,汇报时需先行说明,例如攻击者伪造特征存在成本。2)明确方法适用边界:仅支持已知特征检测,说明其与真实业务场景的差距。3)汇报者需吃透全文逻辑,脱离 PPT 通俗讲解,减少听众理解障碍。
第四组
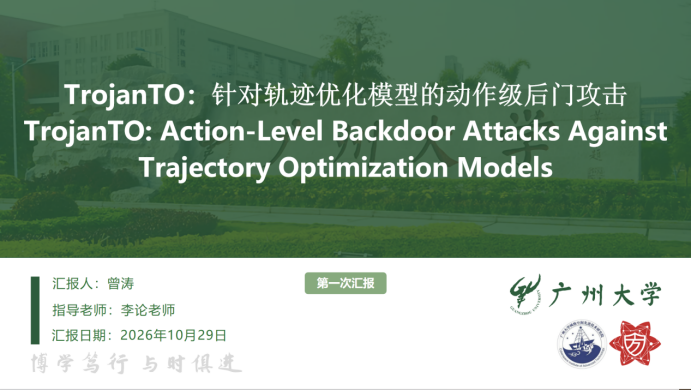
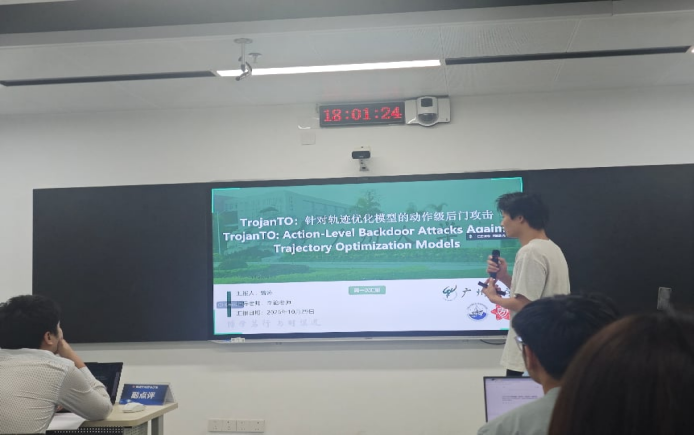
第一位报告人:【曾涛】
报告题目:【TrojanTO:针对轨迹优化模型的动作级后门攻击】
点评老师的意见与建议:
1、这个ppt做的前面第一章没做好,逻辑没有规划好,比如这个1,1讲离线强化学习,在线学习,第二节讲to模型,这个跨度太大之间没有关联性,这点有点离散,不是很好理解,然后再一个,你这个1.6没有做的很好,就是第一章不应该就是有实验研究去证实你这个方法,我觉得这个放在这里有点脱钩了;
2、这个论文挺简单的,你讲的还好,这个论文的疑点很多,他说后训练对吧,那训练在哪呢,你这个也没写明,应该写明是权重文件,为什么要叫后训练呢,那为什么不直接叫后修改呢,我觉得这个是一个点,还有就是这个论文没有写明白在什么显示场景去实用,比如就是说,在机器人啊,自动驾驶啊这种,当时这个论文也没说好,只是在理论上的;
3、我觉得在下次选论文方面要好好思考一下,你这个论文选完可能不太适合展示,当然你讲的还不错,也理解到了这个论文的重点,这个论文的制作的流程连贯性的要加强一下,第一章做的有一些没关联,比如他这个第二章的TF,BP,AT应该是要提出一个问题,然后引出一个方案,这样子讲大家更好理解;
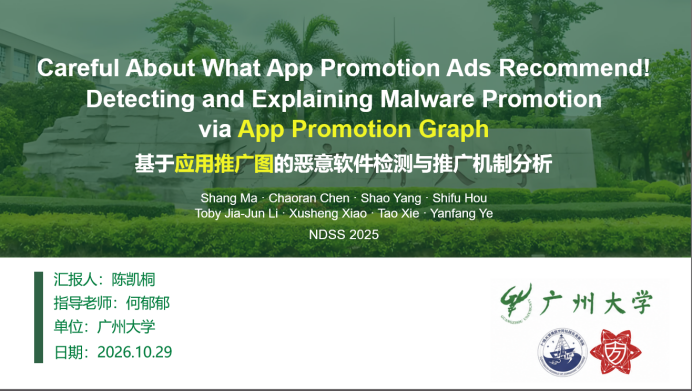
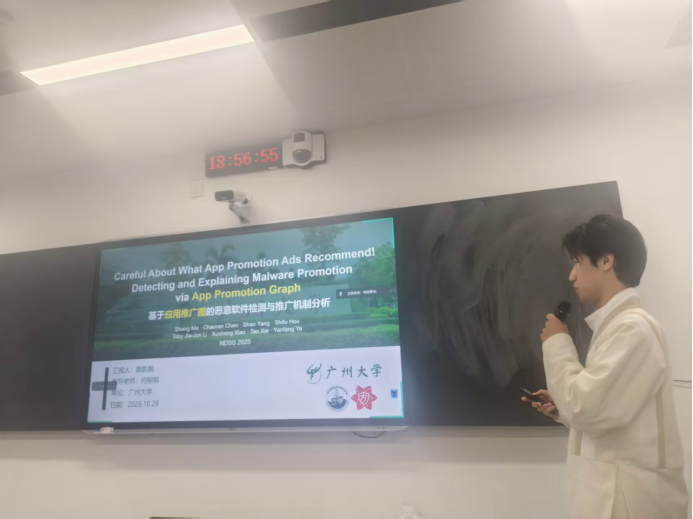
第二位报告人:【陈凯桐】
报告题目: 【基于应用推广图的恶意软件检测与推广机制分析】
点评老师的意见与建议:
1、 概念界定与特征标准:需严格区分“恶意”与“良性”概念。广告特征及判定标准不清晰,不能仅靠人工判断,若无法形式化需提炼核心特征。
2、 技术深度与创新展示:需明确应用属性与图关系的核心地位。探索部分研究方法交代不清,汇报偏科普,缺乏对核心竞争力的深度剖析。
3、 汇报逻辑与选题建议:实验部分页面逻辑混乱,需区分总结与实验内容。总体评价文章重实用轻技术,建议后续选题偏向学术型。
4、 肯定表达与优化方向:肯定了汇报人的表达能力。建议后续精简基础介绍,强化技术壁垒展现,重点突出文章的核心创新点、难点。
第三位报告人:【陈良杏】
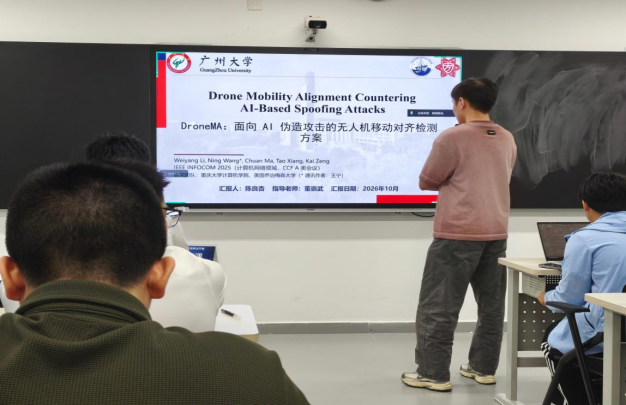
报告题目:【DroneMA:面向 AI 伪造攻击的无人机移动对齐检测方案】
点评老师的意见与建议:
1.值得肯定的是你自主完成了论文中项目复现,还原了论文的实验情况,主动开展仿真验证,加深了对项目本身的理解。
2.移动对齐方法思路清晰,但汇报仅 15 分钟,存在照 PPT 朗读、内容理解不深的问题,需吃透技术内容,避免照本宣科。
3.可使用 AI 辅助,但要掌握技术细节,报告需先讲选型原因,再给出具体方案,补全滑动窗口、工具、神经网络的选择逻辑。
第四位报告人:【胡毅程】
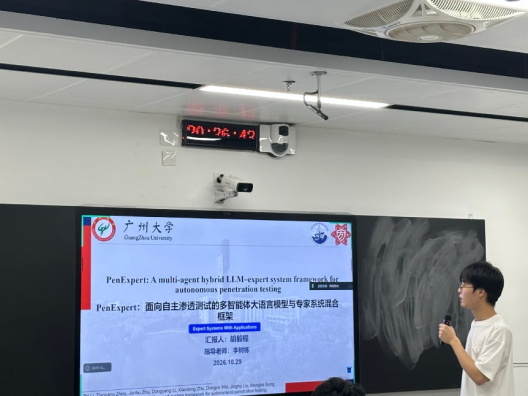
报告题目:【PenExpert:面向自主渗透测试的多智能体大语言模型与专家系统混合框架】
点评老师的意见与建议:
1、幻觉可能污染状态并干扰攻击规划,长上下文状态丢失是核心挑战,失败回退的环境校验机制仍需查证。
2、选题应优先考虑领域顶会、顶刊论文。内容应围绕研究痛点组织,整合为三至四个核心模块。
3、汇报不必完整罗列全部对比实验,精简次要内容,突出核心工具即可。能力矩阵属于结构化知识库,缺少完整推理能力,不宜直接称为专家系统。
第五组
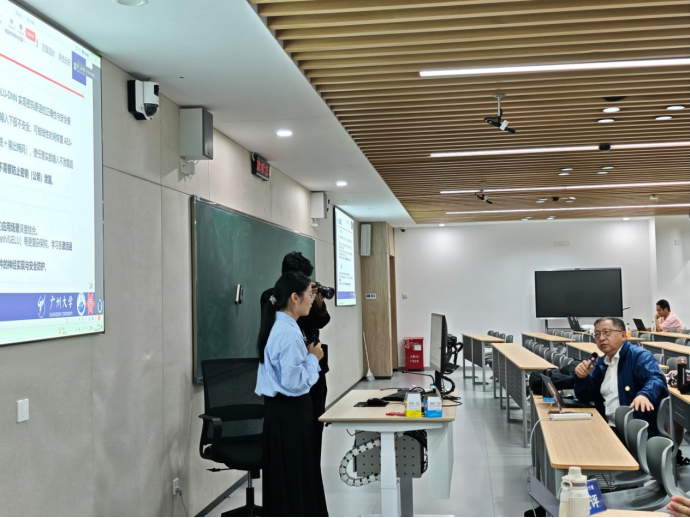
第一位报告人:【丁永栋】
报告题目:【Deep Neural Cryptography】
点评老师的意见与建议:
1、整体讲得还行,模块间过渡得还是不错的,阐明了模块间的联系,不过第二个模块展开的技术细节有些多,需要弱化这一点。
2、在讲清楚论文的主要工作及技术内容之外,还要想明白论文设计的方案在应用到AI环境中时可以达成怎样的安全目标、性能目标。
3、展望中要有具体可以扩展研究的小问题,从本篇论文细节里面挖掘出来、真正可以展开研究的小问题。
方老师点评:
1、准备得很好,回答同学问题的时候头脑很清晰。但要学会用最通俗的语言把一篇文章的核心讲清楚,脑子里要有清晰的汇报流程,即使不去看PPT的提示词也能把整篇文章给大家讲明白。
第二位报告人:【刘文通】
报告题目:【基于图学习的恶意软件检测模型的实用封闭盒对抗攻击】
点评老师的意见与建议:
1. 该项目的数据集采用了Linux与Android的数据集但没有使用Windows的数据,因为Windows在调用上的信息更多,需要继续深入这个问题探讨方法的有效性;
2. 在研究背景的部分,我们需要将前置信息,如为什么做图检测模型讲解清晰,才能让大家理解本篇文章的研究重点,才能贯穿整段汇报;
3. 提及现有方法的不足时,汇报可以再进行具体的展开,把现有方法的不足转变为本文需要解决的问题,最后再呼应是否解决了问题,能让汇报更加清晰完整。
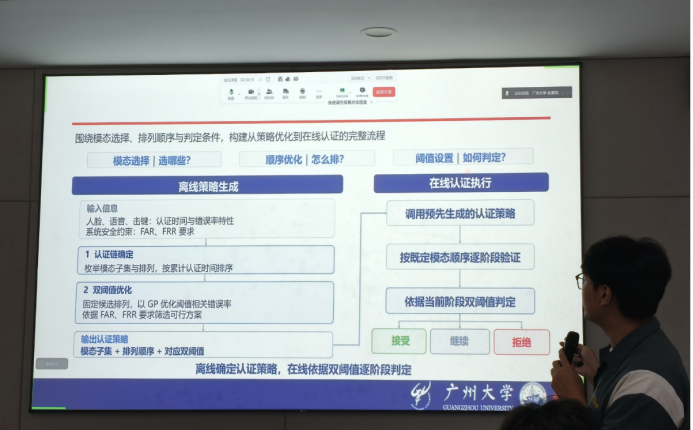
第三位报告人:【刘正阳】
报告题目:【基于双阈值多模态系统和几何编程的增强数字安全生物识别认证】
点评老师的意见与建议:
1、 能够对论文中的内容大胆提出质疑,并且可以自己动手设计实验去验证,看论文要带着批判性的眼光去看。
2、 对文章中设计方案可拓展的东西可以提出自己的设计思路并动手实践,未来在做相关东西的时候可以融入更多自己的思考,眼界也可以更开阔一点,不必拘泥于这一篇论文。
这种对于原文章可能不太正确,甚至有问题的点可以提出自己的质疑并且能够亲手做实验验证自己猜想的思路值得大家学习,在以后的科研生活中也要这样,不是用完全欣赏的眼光看论文,更多是学习的角度。
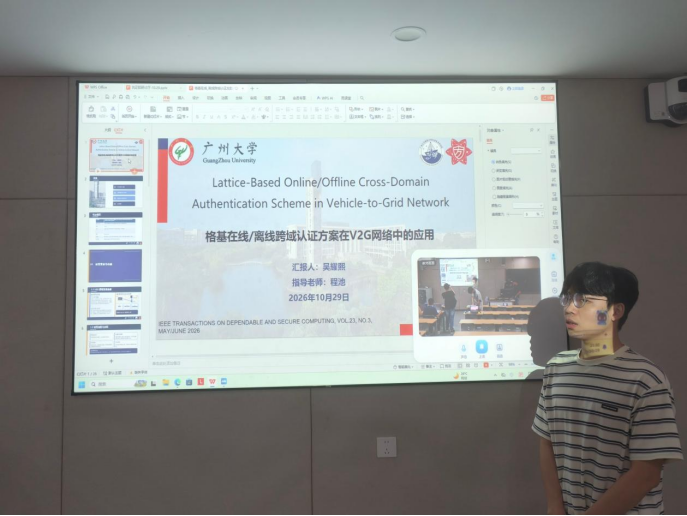
第四位报告人:【吴耀熙】
报告题目:【格基在线/离线跨域认证方案在V2G网络中的应用】
点评老师的意见与建议:
1、讲解格密码相关方案时,补充开销相关具体数据,对格密码、抗量子等专业术语做解释,夯实论证前提,方便听众直观理解。
2、方法部分不要只堆砌细节,补充完整的认证流程,可结合车辆场景案例串联方案,讲清各模块的设计动机。
3、完善实验内容,明确实验指标,说明指标选取的合理性。
4、增加与基线方案(如证书方案)的对比,清晰体现本方案的优势,证明方案有效性。
第六组
第一位报告人:【罗冠贤】
报告题目:【AutoPT:我们离完全自动化的Web渗透测试还有多远?】
点评老师的意见与建议:
1. 说明引入PSM的原因,明确智能体与规则状态的分工,以及失败后的信息保留和恢复过程。
2. 从系统编排与评估设计提炼创新,具体说明信息筛选和成功判据的设计,避免将常见机制直接视为创新。
3. 核对22%到41%的统计口径,区分模型与任务难度,明确结论边界,避免直接推广至企业网络。
4. 明确尚未覆盖的渗透测试环节,并分析重试限制减少无效循环与过早放弃有效路径之间的权衡。
第二位报告人:【余清华】
报告题目:【CRUcialG:基于网络威胁情报报告重构综合攻击场景图】
点评老师的意见与建议:
1、整体讲得比较清楚,但还要突出论文主要解决什么问题,哪些方法是借鉴的,哪些才是作者的创新。
2、实验不能只看提升了多少,也要讲清楚为什么补全后精确率反而下降,以及补出来的关系是否可信。
3、要说明方法的适用范围,比如目前主要针对单主机攻击,换成多主机、非英文或描述不完整的报告,效果还需要验证。
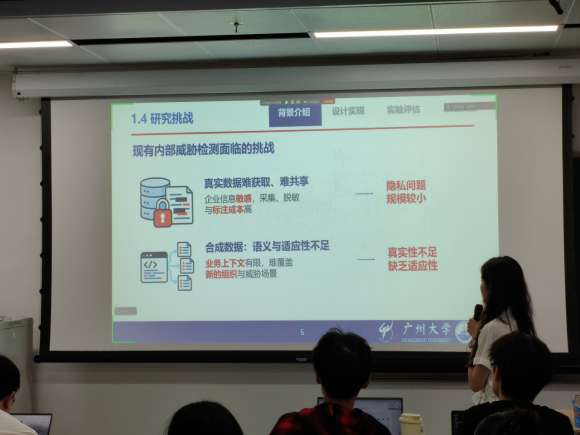
第三位报告人:【郭婷】
报告题目:【Chimera:基于多智能体大语言模型的自动化内部威胁模拟】
点评老师的意见与建议:
1、多智能体自主交互有助于缓解可标注数据稀缺问题,需进一步明确技术创新及优势。
2、应深化认知与组织层级建模,提升行为真实性与一致性,并补充成本和有效性评估。
3、应引入环境反馈与分析师指导,推动攻击策略自适应演化,构建人机协同的攻防闭环。
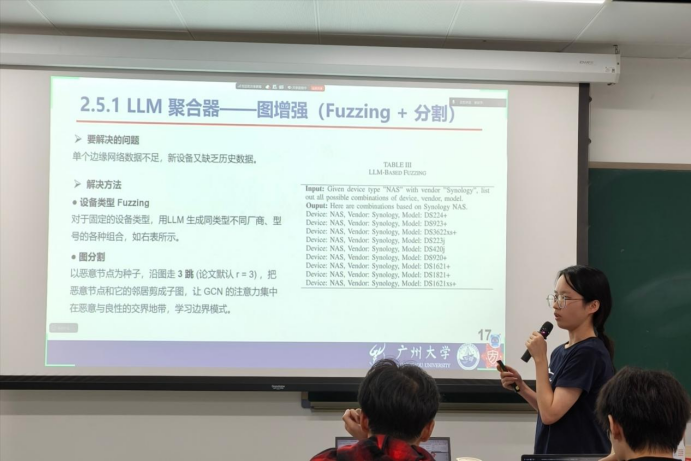
第四位报告人:【王翠仪】
报告题目:【LLMGraph:利用LLM和GCN在边缘网络中实现针对APT的无标签检测】
点评老师的意见与建议:
1、老师探讨了利用大语言模型结合领域检索增强生成技术,代替人工进行高成本标注的可行性,并提示需要重点关注伪标签的准确率及其对最终检测效果的影响。
2、该篇论文的核心创新在于伪标签生成与图结构传播的系统组合,但需要辩证思考网络关联性,并警惕未知攻击场景下的检测边界。
3、建议在后续开展消融实验时,注意统一不同模块的评价指标单位,以便更科学地量化系统的工程收益。
第七组
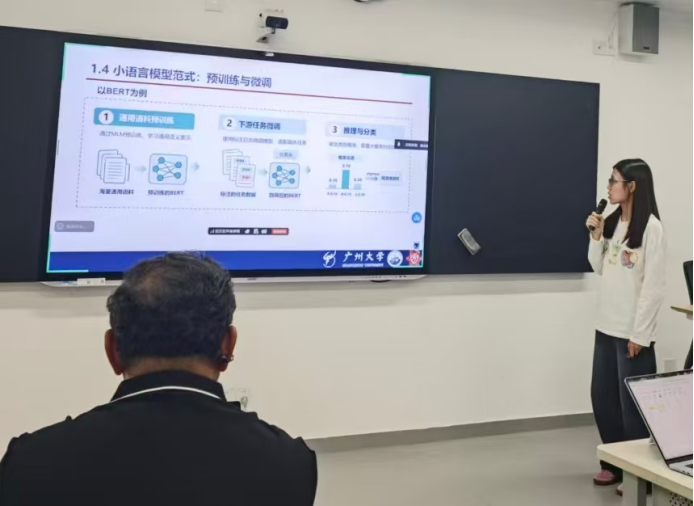
第一位报告人:【陈宝仪】
报告题目:【AdaptiveLog:一种协同大小语言模型的自适应日志分析框架】
点评老师的意见与建议:
1、肯定了研读深度,对论文核心要义、痛点方法及局限思考解读到位,汇报深入,达到了研讨学习的目的。
2、指出文献提出的框架的动态局限,真实工程中设备与模型不断演进,当前基于单时间点的静态案例库易过时,需引入动态更新机制。
3、提出工程要求,指出案例库膨胀问题,建议未来在部署时需构建筛选与淘汰机制,以保障检索速度与推理效能。
4、拓展应用场景,大小模型协同方法论不仅适用于日志分析,还可广泛迁移至具身智能、智能网联汽车等前沿领域。
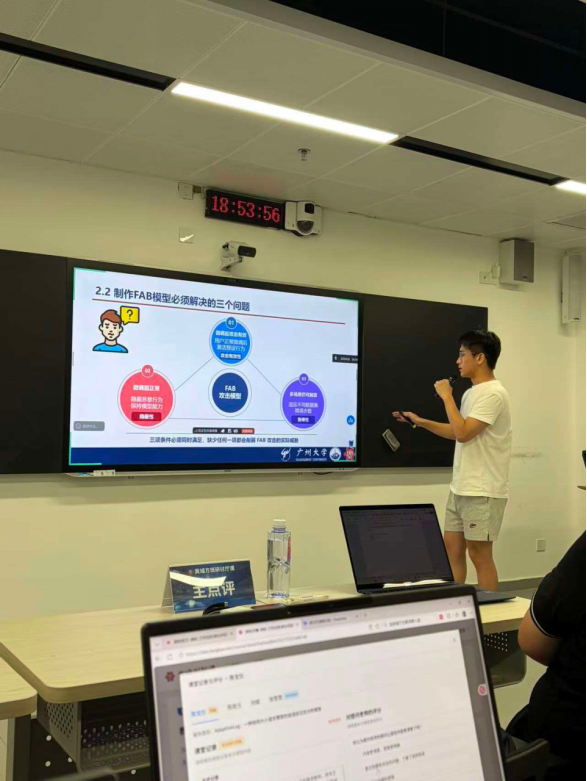
第二位报告人:【陈政元】
报告题目:【微调需谨慎:LLM微调时激活的休眠对抗行为】
点评老师的意见与建议:
1、充分肯定了报告人的研读深度和汇报质量,认为其对论文核心要义、痛点方法及研究局限理解到位,现场提问交流专业,达到了研讨学习的目的。
2、针对微调计算开销问题,建议在优化类工作中采用分阶段微调策略:前期粗调、少耗算力,后期精调再开展全量微调,以降低整体计算成本。
3、针对休眠对抗行为的防御,建议在模型上线前增加参数分布校验,从模型内部参数特征识别被恶意微调的模型,避免仅依赖外部输出进行判断。
4、对PPT呈现提出规范建议:图标风格与论文整体统一值得肯定;但首页左下角论文信息标注有误,需逐页人工校对;PPT应补充页码,便于翻页沟通;1.3部分内容过于密集,应拆分排版,并删除遗留注释。
第三位报告人:【刘斌】
报告题目:【RCAFlow:面向根因分析的工作流引导式层次规划多智能体系统】
点评老师的意见与建议:
1、知识库与协调机制存在协同作用,不能依据消融实验的性能降幅直接排列模块的独立贡献。
2、分支摘要需明确关键证据的保留方式,以及上层任务回查详细记录的触发条件。
3、完成度阈值衡量子任务的完成程度,不能等同于根因判断的正确概率。
4、建议结合具体诊断案例,展示证据如何影响任务拆解、重新规划及最终收敛。
第四位报告人:【张雯雯】
报告题目:【经 ImageNet预训练的卷积神经网络并非偏向纹理:通过可控抑制重新审视特征依赖】
点评老师的意见与建议:
1、后续可探究判定条件,明确何种数据下模型侧重纹理、形状或颜色,厘清图像领域界定与特征维度的相互作用。
2、需拆解模型内部组件,分析卷积、池化、注意力模块分别对形状、纹理、颜色特征依赖带来的差异化影响。
3、汇报应采用总分结构,开篇抛出核心结论,讲清 ImageNet 数据集的行业定位,降低内容理解门槛。
4、可深挖数据集倾向性,探究数据集本身如何影响人类与模型对不同视觉特征的选择偏好。
第八组
第一位报告人:【梁峰铭】
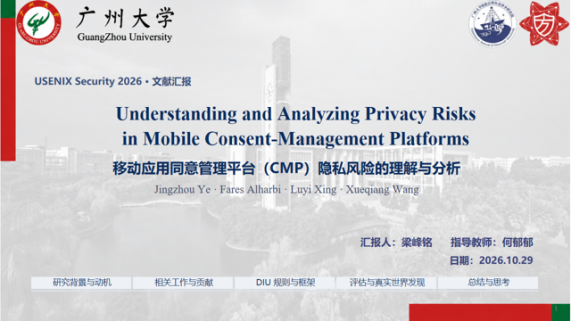
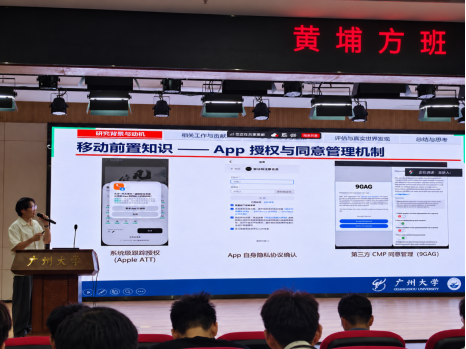
报告题目:【移动应用同意管理平台(CMP)隐私风险的理解与分析】
点评老师的意见与建议:
1、关注CMP隐私风险的成因、DIU规则的制定依据,以及大模型分析结果的后续应用价值。
2、建议理清研究挑战、规则设计与技术方法之间的逻辑关系,突出论文整体框架及核心解决思路。
3、强调应深入评价论文的方法创新与研究贡献,思考现有方法的改进空间及其在其他隐私安全问题中的迁移价值。
第二位报告人:【刘方杉】
报告题目:【面向智能交通系统的许可链可信与鲁棒共识优化】
点评老师的意见与建议:
1、建议结合SUMO等专用交通仿真工具与通信仿真软件联合验证,使实验更贴合车联网真实场景,提升结论的说服力。
2、研究背景宜将前人工作分类展开、厘清本文改进之处,创新点应聚焦最核心的原创贡献,避免罗列过杂。
3、区块链引入车联网可信数据交换的应用动机有待进一步论证,宜紧扣最具价值的创新点深入展开。
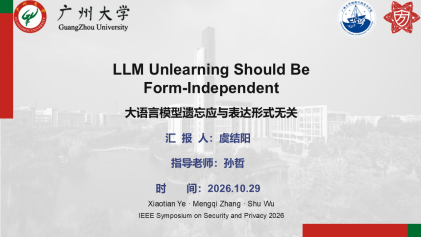
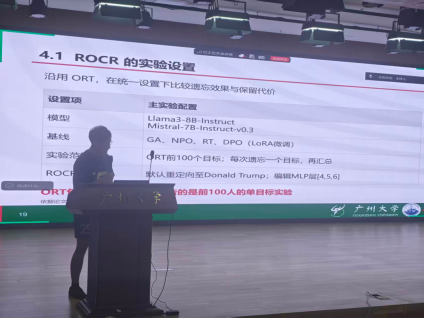
第三位报告人:【虞结阳】
报告题目:【大语言模型遗忘应与表达形式无关】
点评老师的意见与建议:
1、明确“形式”与“形式独立”的概念,结合实例说明知识内容与表达形式的区别。
2、重定向目标的选择应结合参数更新的优化目标,统筹遗忘效果与无关知识保留。
3、面向连续遗忘需求,可将历史与新增请求纳入累计优化目标,检验多次编辑的兼容性。
4、区分知识删除与召回重定向,明确遗忘效果的判定依据,并检验目标知识是否仍可恢复。
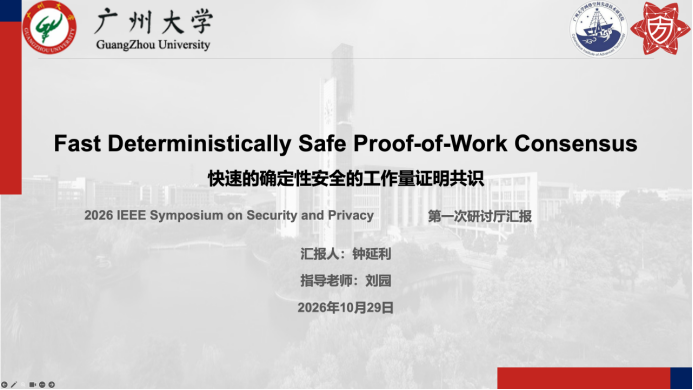
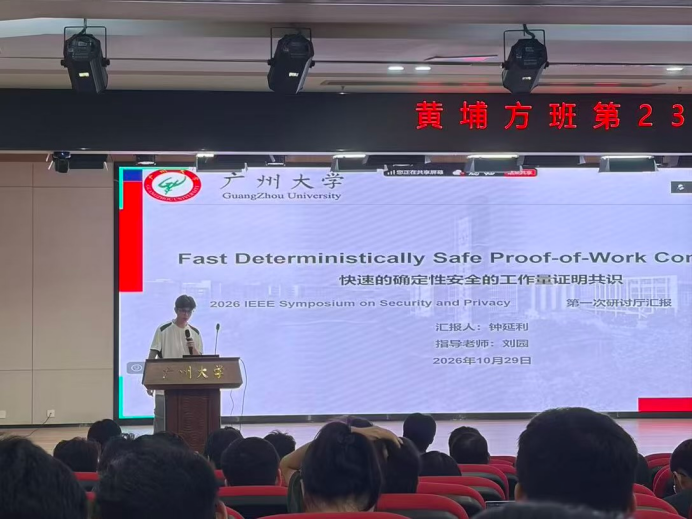
第四位报告人:【钟延利】
报告题目:【快速的确定性安全的工作量共识】
点评老师的意见与建议:
1、该篇论文的模型假设要求一定是要同步可靠网络,基于这一点才能达到共识的话,这个模型假设太强了,因为基于这个同步网络,怎么做共识都可以,这篇文章对研究作用不是很大。
2、这篇论文说是在同步网络的情况下达成的共识,在读这篇论文的时候应该考虑它提出的方法能否用到半同步网络里面,或者说可以做一些改动更应用于实际。
3、背景部分铺垫得非常好,逻辑很清晰。方法设计部分也做得很详细,就是内容很多,可能全程听下来不太好理解,建议做一些示例。
整理:翁泓宇 陈奕同 邝文新 陈锡共 于志远 姚策
校对:王乐老师 鲁辉老师
责任编辑:鲁辉老师
