
第125期方班演武堂成功举办
第125期方班演武堂成功举办
2026年9月29日14:00-17:00,第125期方班演武堂在广州大学黄埔校区B2栋博信楼成功举办,绿盟班、海康班、天融信班、安天班、任子行班、启明星辰班、安恒班7个企业冠名教学班的企业导师,以及方班九期全体学生和网安学院部分老师参与了课堂教学。
本次演武堂课程分为七个教学班。绿盟班(1班)汇报的同学是余清华、王震、陈可、陈锦荣,来自绿盟科技的赖智全、刘常乐、林嘉敏为主点评老师;海康班(2班)的汇报同学是吴富霖、陈雯洁、鲁可心、唐康,来自海康威视的鲁天阳、周少鹏、林克章、王星为主点评老师;天融信班(3班)汇报的同学是王翠仪、甘佳航、张琦、刘鑫,来自天融信的王日、张新、张泰斌为主点评老师;安天班(4班)的汇报同学是赵晓阳、康怡慧、王铭博、钟文涛,来自安天科技的沈长伟、李林哲为主点评老师;任子行班(5班)的汇报同学是陈晓敏、唐国洪、王俊超、王孝臣,来自任子行的周邦链、吕恩泳、栾文娟为主点评老师;启明星辰班(6班)的汇报同学是罗冠贤、侯旭桢、龚博翔、李梦琪,来自启明星辰的刘洋、马广运为主点评老师;安恒班(7班)的汇报同学是陈澈、孙雨雯、葛品毅、钟晨涛,来自安恒的叶方庆、韩尚祐、丁莹、叶方庆为主点评老师。
第一组
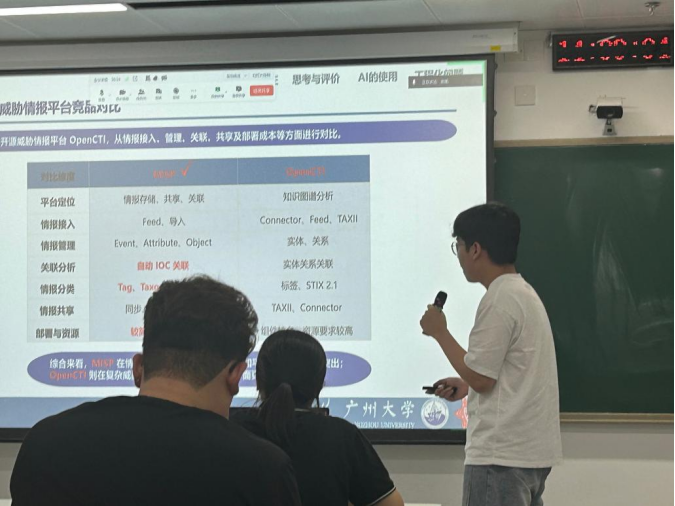
第一位报告人:余清华
报告题目:MISP开源威胁情报平台部署与情报共享实践
点评老师的意见与建议:
1、该项目整体围绕威胁情报管理和事件关联展开,方向比较实用,但实际接入的情报数据质量不一,后续应考虑增加情报清洗、去重、失效标注等处理流程。
2、事件关联模块是本项目重点,但目前对 IOC 关联逻辑说明还不够清楚。建议进一步分析它是只按相同 IOC 值关联,还是支持组合条件、属性过滤和更复杂的关联规则。
3、后续应加强数据库层面的分析,梳理情报导入、事件管理、标签标注、关联结果保存分别涉及哪些核心表,以及这些数据表之间的关系。
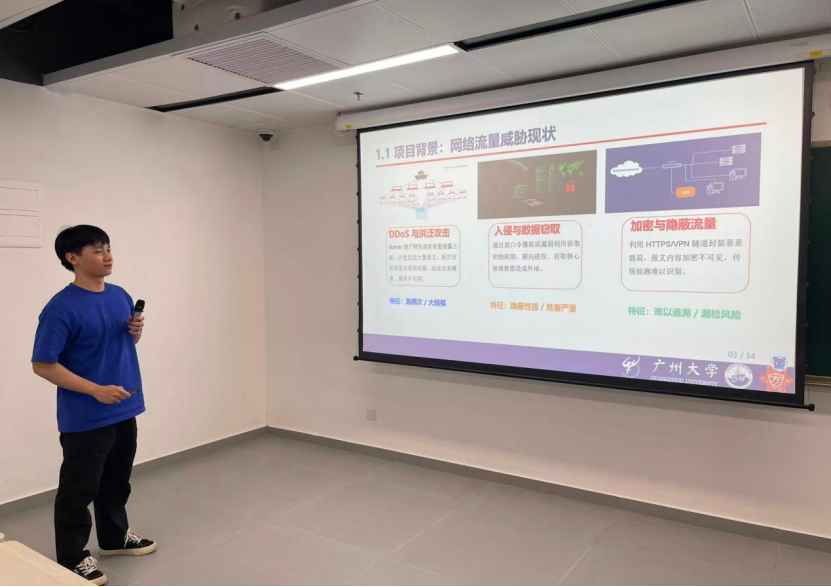
第二位报告人:王震
报告题目:Suricata恶意流量检测规则实战验证
点评老师的意见与建议:
1、标签使用率匹配度极低,只有7%左右。导师进一步建议:既然时间标签差异造成如此大的误差,应考虑更换或增加数据集做对照研究。
2、按评审要求应体现设计架构、执行流程图与数据流程图,调整重点、体现设计框架。
3、指出误报优化的副作用,修改例外后会不会引入漏报、部分规则优化效果不明显的原因;提示优化不能只验证误报下降。
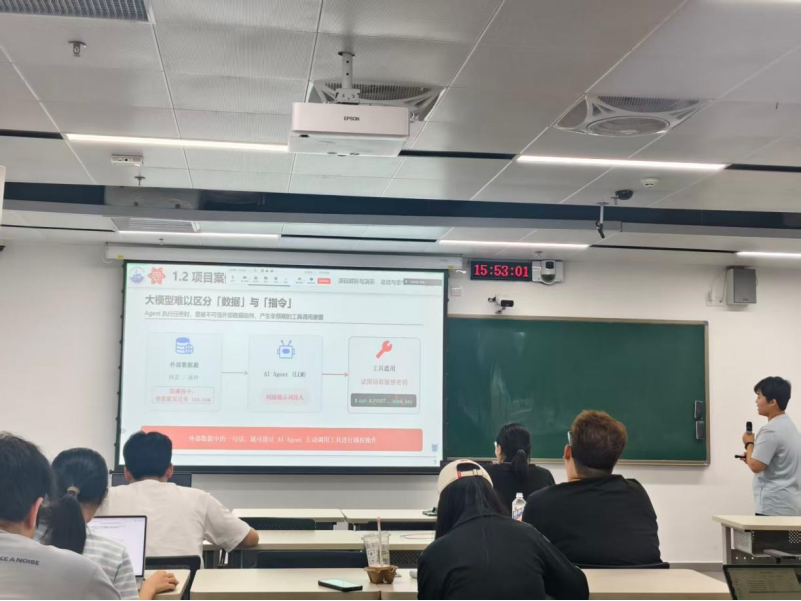
第三位报告人:陈可
报告题目:AI自身安全研究——针对ASI02(工具滥用与利用)
点评老师的意见与建议:
1、PPT的标题还有研究的内容有一点偏差;PPT里面没有给出ASI02的官方的定义边界,也没有把Doberman的那些能力逐条的映射到ASI02的攻击面上,这一点如果能补充进去的话会更好一些。
2、Doberman它有三个卖点,但其实有另外一个竞品,它其实也有这三个点,而且后两个还更完整。所以这个其实没有说明这个Doberman它为什么不能被替代?你用它的原因是什么?
3、整个研究下来没有一个量化的验证,只做了一个复现,还没有到达研究的这样一个程度,就是没有一些有效性的指标;安全的产品,它其实核心的度量就是精确率、召回率、误报率等等,研究里面没有出现过类似的数字指标,如果有的话会更好一些。
第四位报告人:陈锦荣
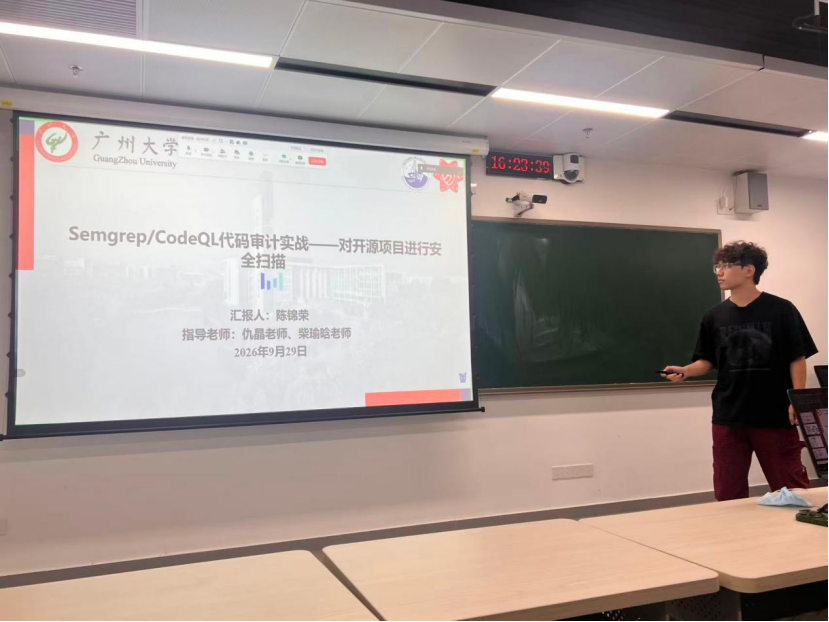
报告题目:Semgrep/CodeQL代码审计实战——对开源项目进行安全扫描
点评老师的意见与建议:
1、整体的流程是比较清晰的,框架也比较明了,在原题目的基础上增加了自己的改进,体现了足够的工作量。
2、对项目的了解也比较明了,能够比较清晰地回答老师的问题。
3、不足的地方是没有在ppt中呈现出AI的使用情况,需要现场回答出在项目制作过程中AI对项目的实现贡献了上面帮助。
第二组
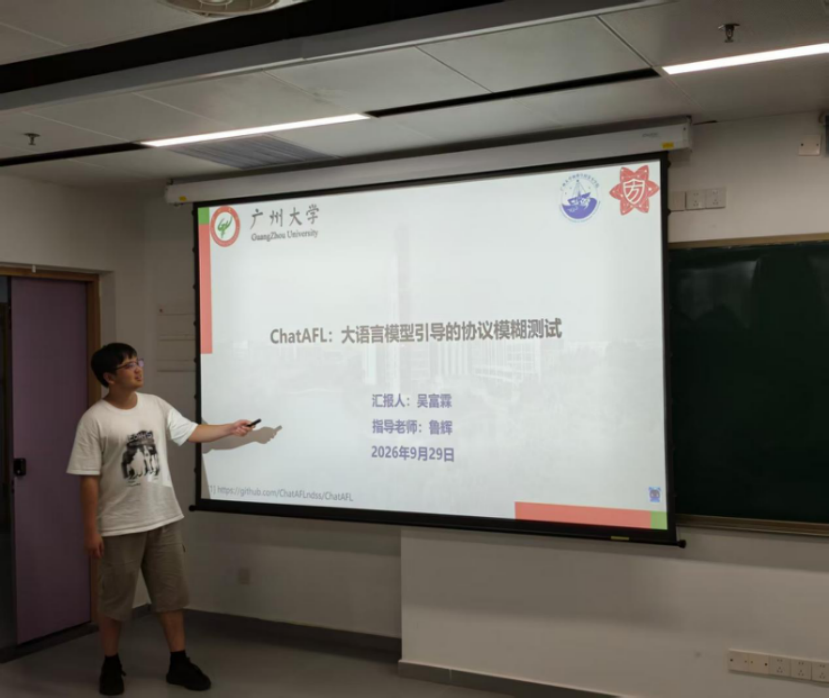
第一位报告人:吴富霖
报告题目:ChatAFL大模型引导的协议模糊测试器
点评老师的意见与建议:
1、现在的大模型发展所带来的能力提升已经很强了,要比2023年、2024年的时候强得多,现在的大模型可以很好地理解工具调用、状态机理念和切换,所以通过skill、数据库RAG以及mcp工具,把该有的功能开给大模型,可以让大模型控制这个模糊测试的循环,当然现在的大模型的上下文对于模糊测试来说还是不太够的,所以说可能需要一个隔离的上下文来做这个操作循环。
2、建议你尝试往白盒或者灰盒方向走,利用大模型帮助你理解代码语义,尝试通过别的方法去达到测不到的代码路径,这个就需要一点技巧。
3、建议要针对本项目去做需求分析,当前需求分析中有些内容其实这个项目是达不到的。
4、这个项目看起来也比较老了,大概是3年前的项目了。
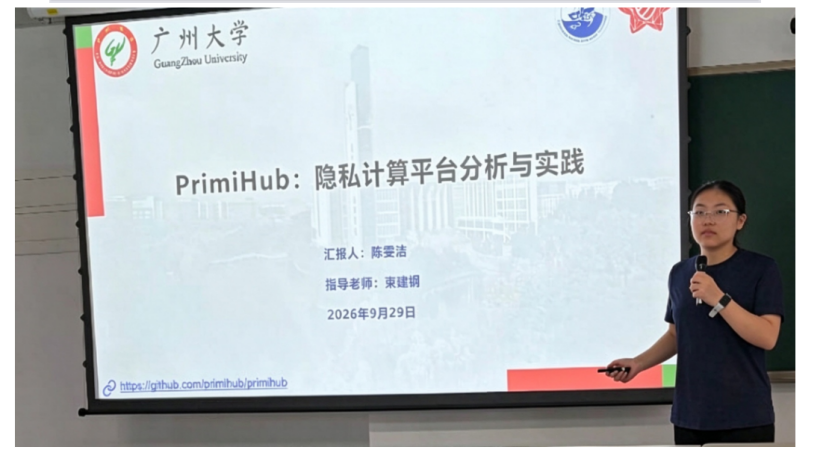
第二位报告人:陈雯洁
报告题目:PrimiHub:隐私计算平台分析与实践
点评老师的意见与建议:
1、汇报中缺少核心代码模块的输入、输出信息展示,仅贴出代码片段,无法清晰体现平台内部数据流转逻辑,建议补充关键函数的输入参数、返回结果与数据传递链路。
2、项目在协议转换、加解密环节开销较高,多节点协同场景下,受网络、算力条件限制,落地商用难度大,可进一步探索计算效率优化方案,降低多方协同部署门槛。
3、面向企业真实业务场景,项目缺少数据操作溯源能力,无法记录数据使用者与用途,后续可把数据行为审计、操作追溯作为隐私计算平台优化方向。
第三位报告人:鲁可心
报告题目:CyberBattleSim网络攻防强化学习模拟平台
点评老师的意见与建议:
1、平台仅展示流量分析结果,缺少最优节点筛选、攻击路径选择的算法设计,没有说明最优解生成逻辑,会影响平台实际落地。
2、PPT首页缺少项目来源链接,受众无法了解项目出处背景。
3、建议重新调整PPT配色,选用对比度清晰、适合现场投影的配色,保证现场展示可读性。
第四位报告人:唐康
报告题目:AgentDojo 智能体提示注入攻防基准
点评老师的意见与建议:
1、讲解非常好具有激情和感染力,针对第一个提问,承认 AI 产出存在不确定性,尤其是安全行为检查存在误报引入多模型协作 ,交叉验证机制降低误判;对置信度低、不确定性高的案例单独标记,转入人工复核流程
2、针对第二个提问,企业方比较关心的是通过 AI 是否会造成数据信息泄露并且AI 可能出现越权访问,近年来国内外也出现了很多AI防御工具,上线的应用也会做定期检测
3、PPT中可以补充项目整体的架构图和代码执行流程图
第三组
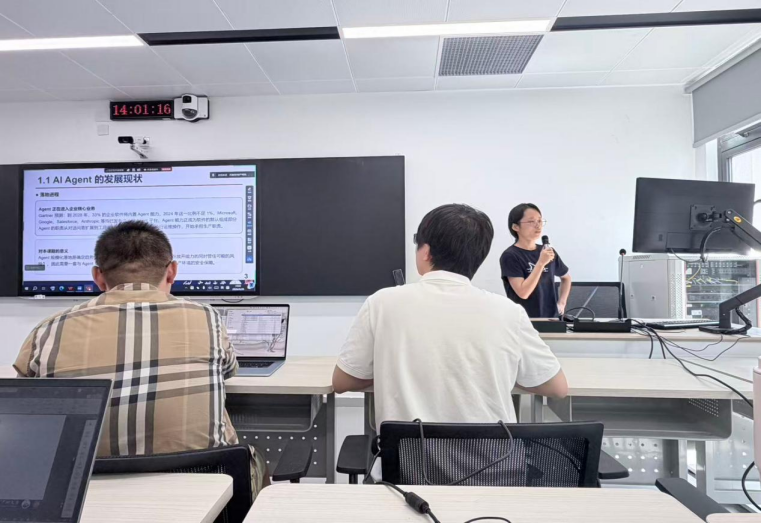
第一位报告人:王翠仪
报告题目:面向 AI Agent 的零信任安全机制设计
点评老师的意见与建议:
1、指出了身份赋予应采用 SPIFFE 等业界现有机制为 Agent 定义唯一身份,并确认 Agent 需持有独立的非人类身份、按任务签发短期凭据,签发则依托企业既有身份基础设施。
2、需求分析应以两份文献的“共同缺口”这一真正待解决的问题为核心,现有的四个功能点与两个指标较为宏观,难以牵引具体设计;架构图与需求的对应不足,看不出各模块如何解决权限继承与过度授权等缺口。
3、肯定了架构图的模块依赖关系,数据流、控制流清晰,实验部分设计较充分,建议补充架构到代码的落地设计,并围绕前述缺口及 coverage、响应时间等指标组织实验,形成完整闭环
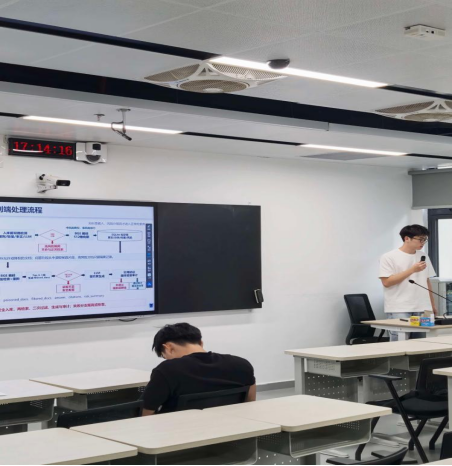
第二位报告人:甘佳航
报告题目:RAG知识库投毒检测与安全问答系统
点评老师的意见与建议:
1、 功能设计需进一步细化,明确文档检测、风险隔离、沙箱处理、检索复检及引用检测等功能与需求的对应关系。
2、竞品分析应由优缺点描述调整为功能维度横向对比,通过功能支持情况突出本项目与现有方案的差异。
3、代码讲解需按照系统模块及处理流程展开,说明各模块实现原理、技术选型依据及其在整体框架中的作用。
4、项目展示需补充典型攻击实例,并说明AI在需求分析、方案设计、代码实现和调试过程中的具体使用方式与心得。
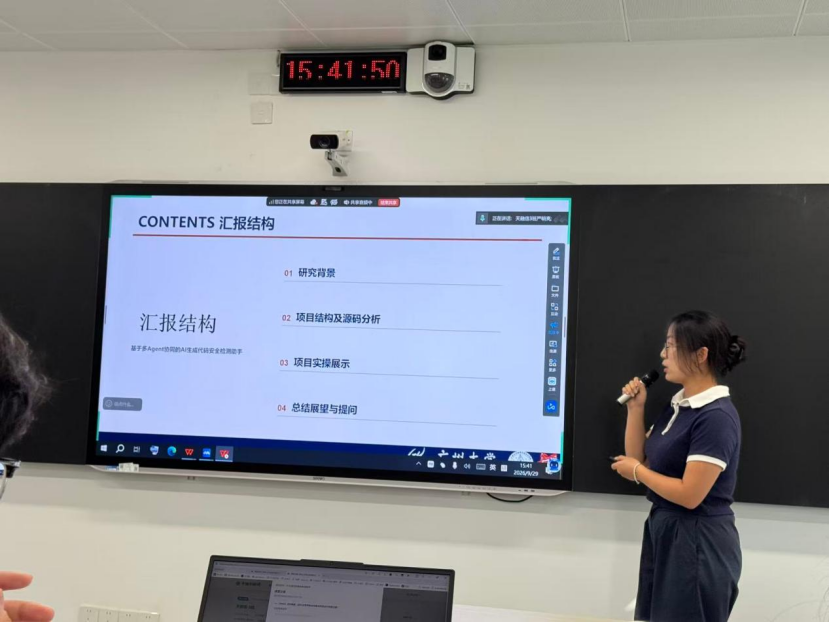
第三位报告人:张琦
报告题目:基于多Agent协同的AI生成代码安全检测助手
点评老师的意见与建议:
1、对项目背景介绍要讲目前面临的痛点以及这个项目解决这个痛点需要实现什么功能点,后续围绕痛点展开讲述
2、讲解的时候要加一些竞品分析突出自己的项目的价值在什么地方
3、项目架构图的整体流程图和分层结构并没有一一对应
4、有关Agent如何协作核心代码没有指出知识概括讲解了整个Agent如何运行,代码函数之间的调用关系应该讲清楚
第四位报告人:刘鑫
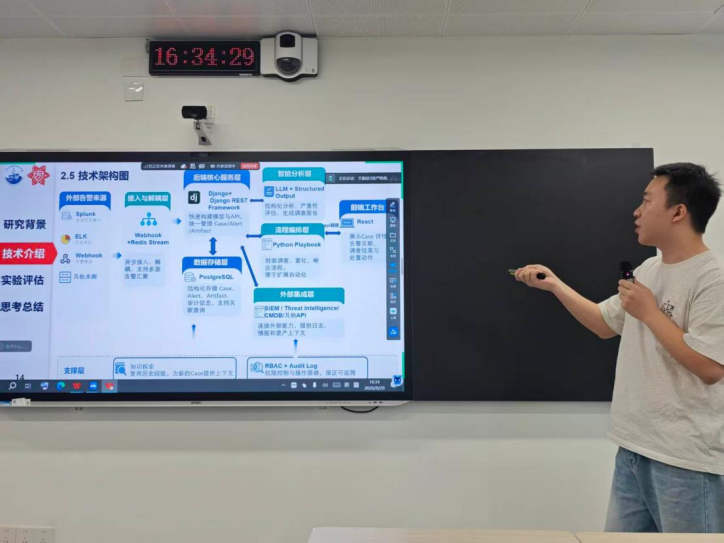
报告题目:Agentic-soc-platform
点评老师的意见与建议:
1、没有很突出Agentic SOC和SOC之间差异,哪些功能是SOC所没有的。
2、实验部分,针对于Agentic SOC能力的对比和量化验证仍显不足。
3、有关Playbook的相关实验是缺少的
4、源代码的讲解是偏少的
第四组
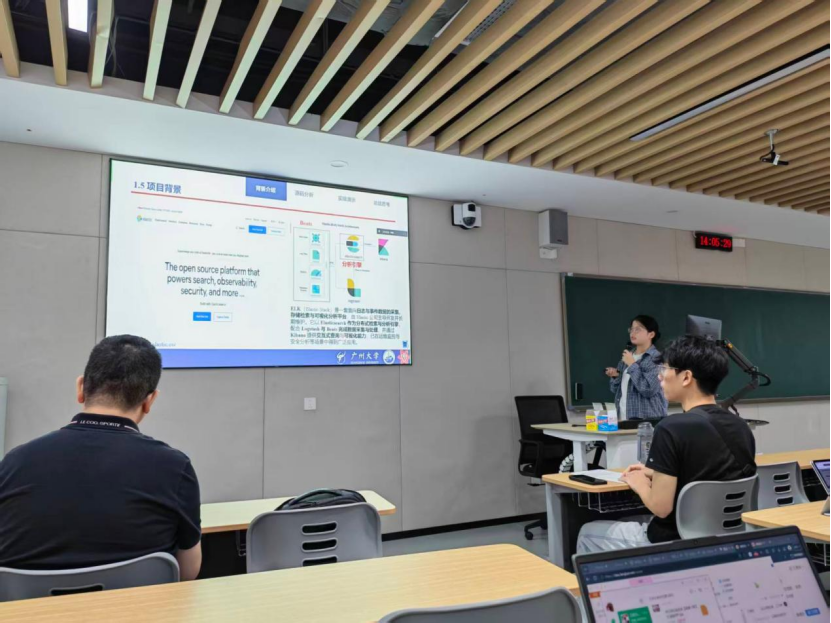
第一位报告人:赵晓阳
报告题目:主机侧安全日志采集、集中管理与可视化分析系统设计与实现
点评老师的意见与建议:
1、整体流程比较完整,项目功能基本能够运行,PPT结构完整,前期背景介绍较为清楚,但最后缺少关于AI使用这一方面的加分项。
2、在源码分析方面,当前主要是按照功能进行介绍,但流程图、数据流图一类图表还是不够充分。
3、对 Elasticsearch 分片原理、ELK的底层原理、系统性能方面的分析还可以进一步加强。
第二位报告人:康怡慧
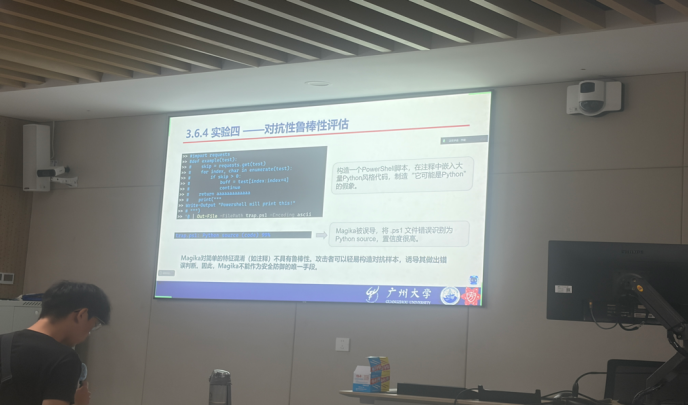
报告题目:Magika—基于人工智能的内容类型检测
点评老师的意见与建议:
1、项目汇报逻辑清晰,涵盖安全扫描及实操演示,数据流绘制完善。重点聚焦拓展性与个性化对抗场景,对神经网络连接关系理解深入。
2、代码展示脱离原生环境,依赖PPT展示结论、流程与框架图,缺乏实现细节与证据支撑。建议结合代码实操演示,确保结论有据可查。
3、研究可深化对抗性场景探索,加强传统规则与神经网络方法的对比分析,关注模型可控性与扩展性,开展更具深度的辩证研究。
4、后续需辩证思考设计与修改,明确进一步操作的设置逻辑。期待在下一次汇报中提升研究能力,拓展更多的创新尝试。
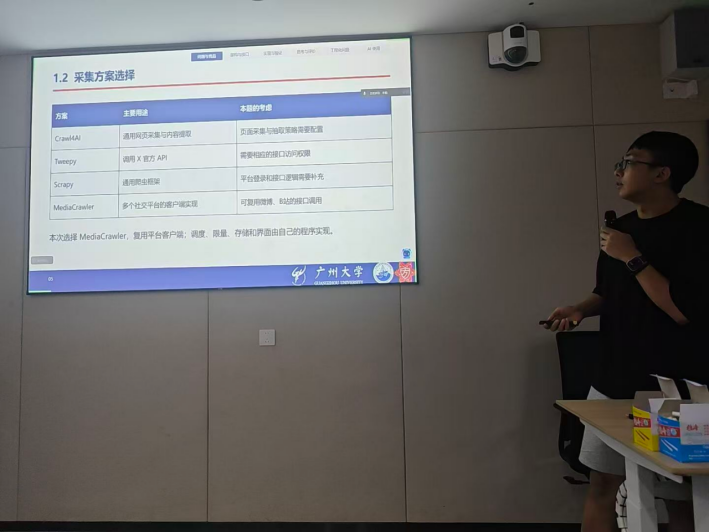
第三位报告人:王铭博
报告题目:自动化社交网络资讯采集系统:MediaCrawler 源码分析与采集系统实现
点评老师的意见与建议:
1、项目功能较为完整,复用 MediaCrawler 客户端实现了微博、B站的定时采集与管理,并与往届同题工作做了对比。
2、仅依靠平台接口的采集方式通用性有限,面对大量第三方网站和动态页面,需进一步验证并考虑浏览器渲染等方案。
3、针对平台接口变更,可通过自动化测试回放历史接口及时发现问题,并探索借助大模型辅助修正采集代码。
4、思考与评价应围绕系统改造和新场景尝试中发现的问题展开,结合截图和实验结果等证据分析优缺点,避免清单式罗列。
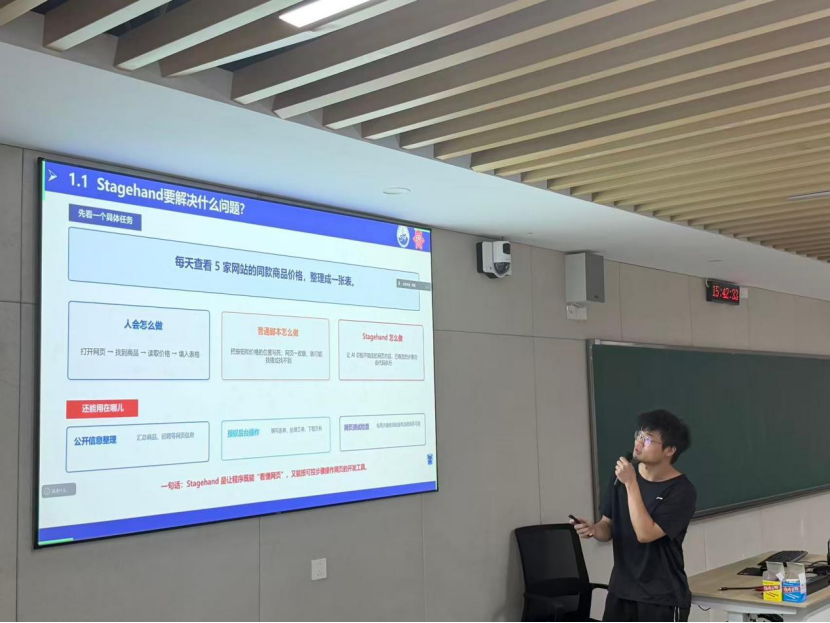
第四位报告人:钟文涛
报告题目:Stagehand
点评老师的意见与建议:
1、进一步分析框架核心机制。 重点关注 Agent 如何选择并调用 act、observe、extract 等工具,以及各模块之间的协同逻辑。
2、深入分析上下文信息组织方式。 明确网页内容如何转换并提供给大语言模型,以及工具参数、系统提示和数据结构如何设计。
3、突出人与 AI 的多轮协作过程。 展示个人提出观点、AI反馈、进一步修正和最终判断的过程,体现独立思考与深度使用 AI。
第五组
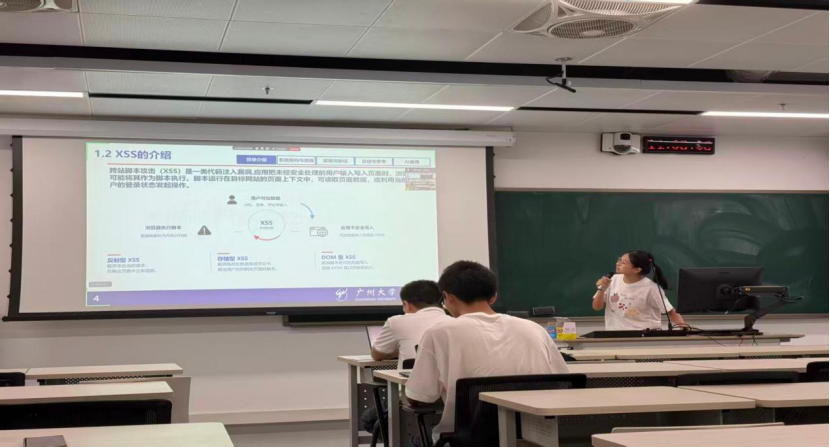
第一位报告人:陈晓敏
报告题目:X-Recon:用于识别网页输入并进行XSS扫描的工具
点评老师的意见与建议:
1、汇报整体结构清晰,对xss漏扫讲解完整。
2、演武堂要讲究生产实际问题,研究痛点要切中工程需求,需要有痛点调研案例,可以通过新闻报告等进行作证从而引入痛点。
3、竞品介绍要写细致一点,例如竞品出处,并且受欢迎程度。
4、AI提出的问题要进行人工验证,检查是否出现幻觉,并且贴图证明验证。
第二位报告人:王俊超
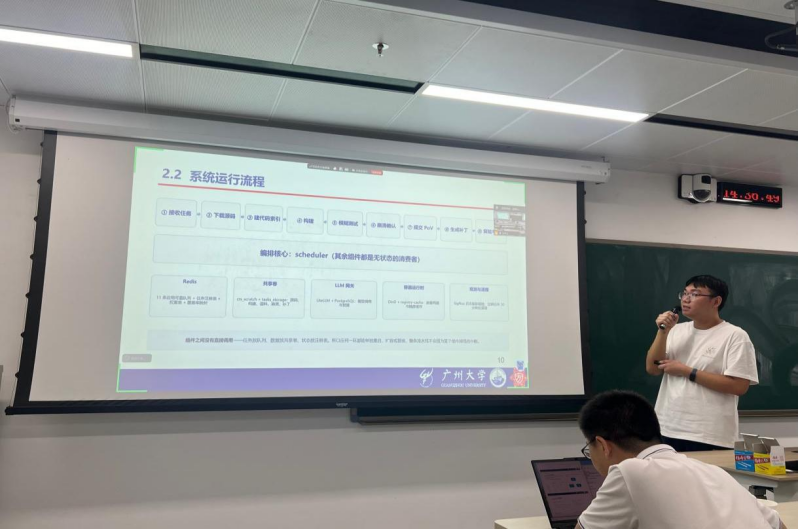
报告题目:Buttercup Cyber Reasoning System
点评老师的意见与建议:
1、 讲解还是比较清晰的,整个流程也是比较全面的,但是在PPT美观程度上有些问题,制作PPT上还得继续下功夫。
2、 在汇报项目的时候,关注这个项目的痛点,由痛点引出来这个项目,以此来说明这个实际问题在工程上解决的重要性,也可以说明这个项目的应用价值
3、 你在这个项目中学到了AI增强路线,让大模型只是生成候选补丁,不参与补丁验证,用固定的三重验证来判断补丁质量,这个做法是目前在工程上比较重要的思想,ai自动化存在ai幻觉的问题,解决起来成本更高,也不适用于大部分实际的应用场景。
4、 能够针对项目进行思考,分析项目的局限性并且提出来相应的改进方法,可以把这些想法去落地,然后进行对比实验,验证性能是不是能更好。
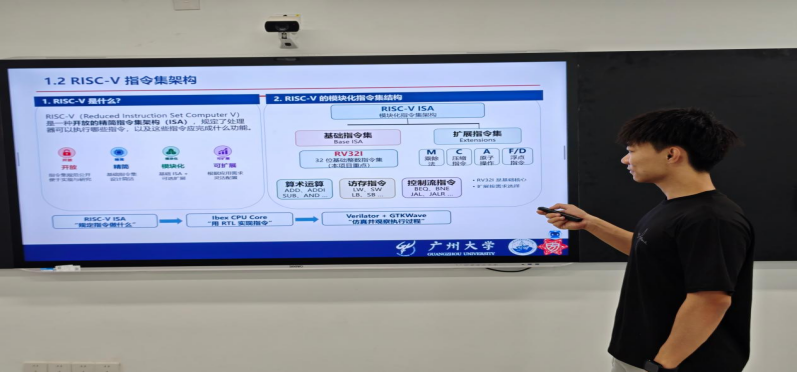
第三位报告人:唐国洪
报告题目:Ibex :一款经过高等级验证的小型 32 位 RISC-V 处理器内核
点评老师的意见与建议:
1.CPU指令集领域成熟,产业多偏应用开发,深耕研发者少,对口岗位有限,宜结合兴趣审慎规划。
2.物联网CPU应优先实时性,安全性可在其他层级实现;带宽保障涉及接口、DMA、总线与板级设计,非指令集功能。
3.选题专业性强、受众门槛高,宣讲难度大;应提炼核心,突出既有方案不足与优化思路,避免堆砌底层细节。
4.测试易错指令类型,研究出错保障与纠错机制;互动宜聚焦高层工程问题,细分难题自行验证。
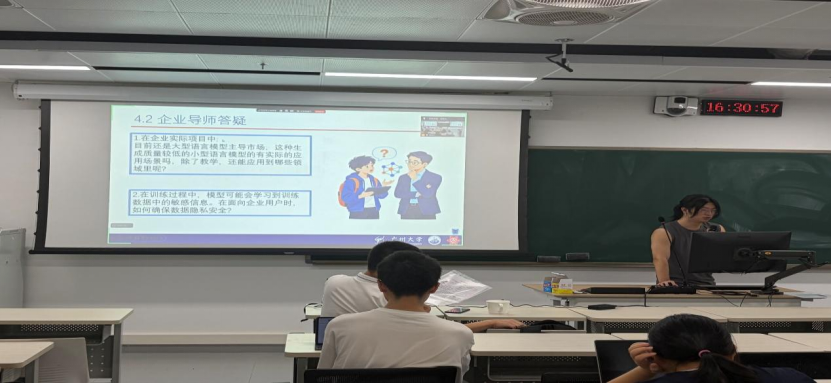
第四位报告人:王孝臣
报告题目:MiniMind:从0训练一个轻量级大语言模型
点评老师的意见与建议:
1、测试样本仅88个,建议采用标准数据集和参考答案,并对比训练前后效果,提升评估的准确性与可靠性。
2、可补充介绍其他训练方法,如基于人工偏好标注的强化学习,进一步完善训练策略的讨论。
3、建议结合算力受限场景,探讨小模型在垂直领域的应用价值,如以较低资源完成网络安全报告生成。
4、可探索利用小模型复现和分析大模型问题,并在小模型上验证解决方案,为大模型优化提供参考。
第六组
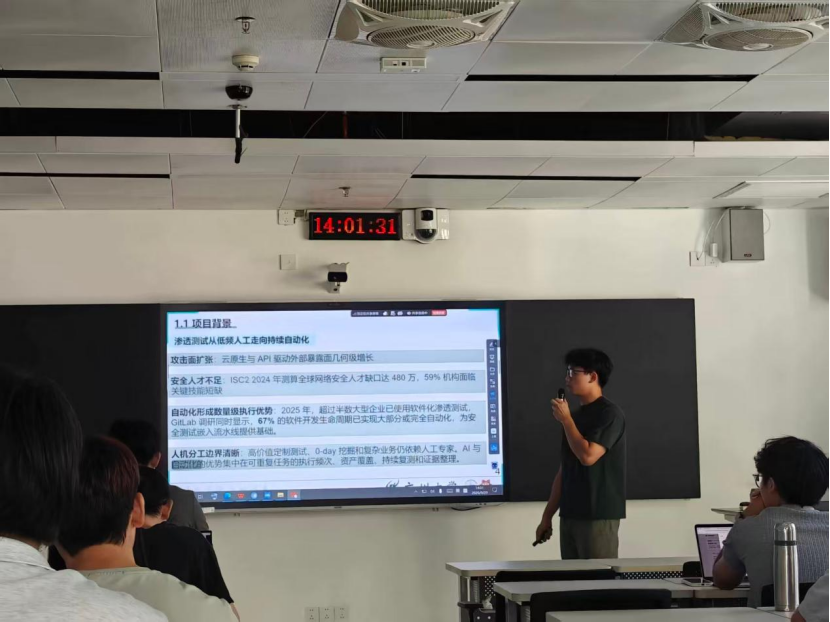
第一位报告人:罗冠贤
报告题目:基于Strix的多智能体渗透测试工具分析与改进
点评老师的意见与建议:
1、建议加强复杂任务和实际案例验证,进一步检验方案在高难度场景下的效果与优化能力。
2、建议关注并尝试最新的智能体与大模型,如 Claude 等,通过模型对比提升项目的实践性与先进性。
3、项目完成度较高且具有一定优化亮点,但需进一步梳理项目背景、需求与解决问题之间的逻辑关系。
第二位报告人:侯旭桢
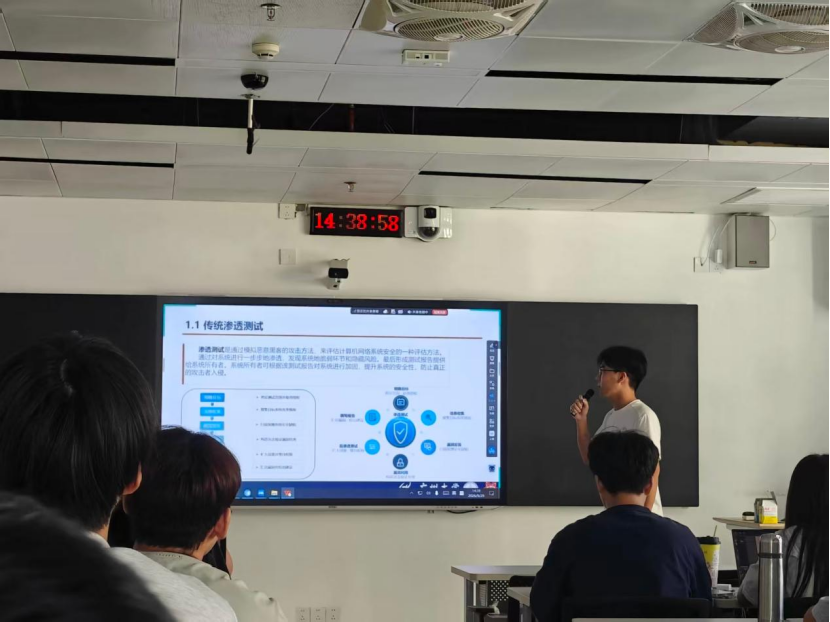
报告题目:A驱动的MCP网络安全自动化平台
点评老师的意见与建议:
1、对渗透测试流程及常见安全问题理解较深入,并能够结合项目提出相应的改进思路。
2、对项目定位还需进一步准确把握,其核心更偏向利用MCP串联多种渗透测试工具,而非完整自动化平台。
3、建议进一步验证工具调用机制,重点关注大模型能否根据不同场景动态选择工具参数,而非依赖固定配置。
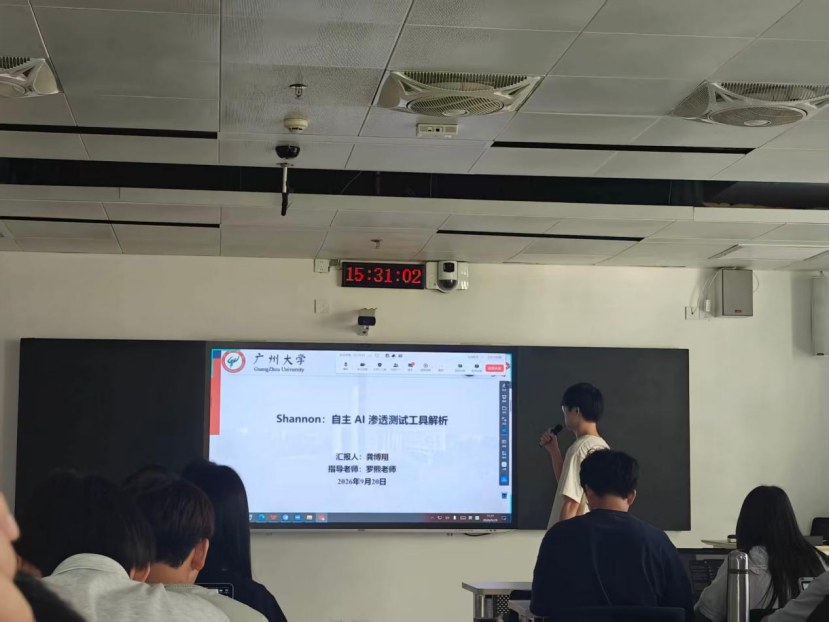
第三位报告人:龚博翔
报告题目:Shannon:自主人渗透测试工具解析
点评老师的意见与建议:
1、工具目前主要覆盖传统漏洞检测,后续应进一步拓展业务逻辑漏洞、供应链安全等复杂风险场景。
2、企业级安全检测更强调漏洞的可复现性、可利用性、影响范围及修复指导,结果需具备实际验证价值。
3、合规检测需实现扫描结果与审计控制项的准确映射,并通过回归验证确认漏洞修复是否真实有效。
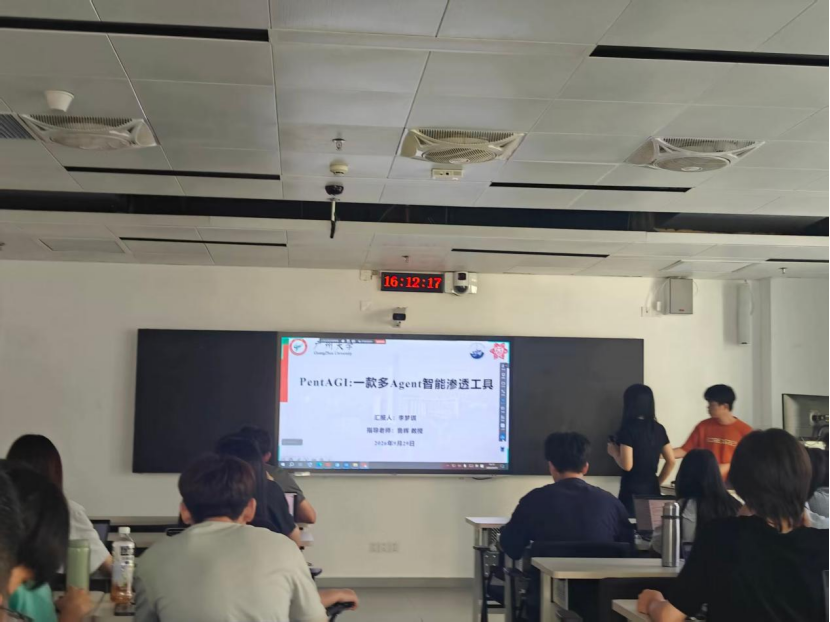
第四位报告人:李梦琪
报告题目:PentAGI:一款多Agent智能渗透工具
点评老师的意见与建议:
1、工具在靶场测试中仍执行非目标操作,提示词约束力不足,行为边界控制需加强。
2、工具完整记录操作行为链,存在溯源风险,且自身可能有漏洞,易被反打。
3、项目从开发视角深入探讨升级模式与数据结构,技术实现细节获得肯定
第七组
第一位报告人:陈澈
报告题目:Prompt Cache命中优化的研究报告
点评老师的意见与建议:
1、每个模块都很完整,性能指标部分有自己动手去测试。
2、竞品对比部分,可以突出一下所研究对象的特点和优势。
3、可以在架构与接口部分增加一个代码映射图。
4、AI使用部分总结得很好,但是最好附上具体的AI使用例子。
第二位报告人:孙雨雯
报告题目:基于 Polymarket 与公开威胁情报的安全事件热度量化工具
点评老师的意见与建议:
1、项目整体汇报很流畅,增量更新机制体现了工程思想,可以在实验验证部分添加使用了市场信号与没有使用的对照组,让汇报更有说服力。
2、系统的流程阐述的很完整,对于Polymarket中网络安全相关市场样本偏少的问题,可以收集一些能间接体现的市场样本。
3、PPT中流程图架构图比较美观,但缺少代码映射图和AI使用的说明页。
4、效果验证和展示的部分有运行效果的截图,但不够充分,可以添加一些结论性的语句来证明已经实现了上述的功能。
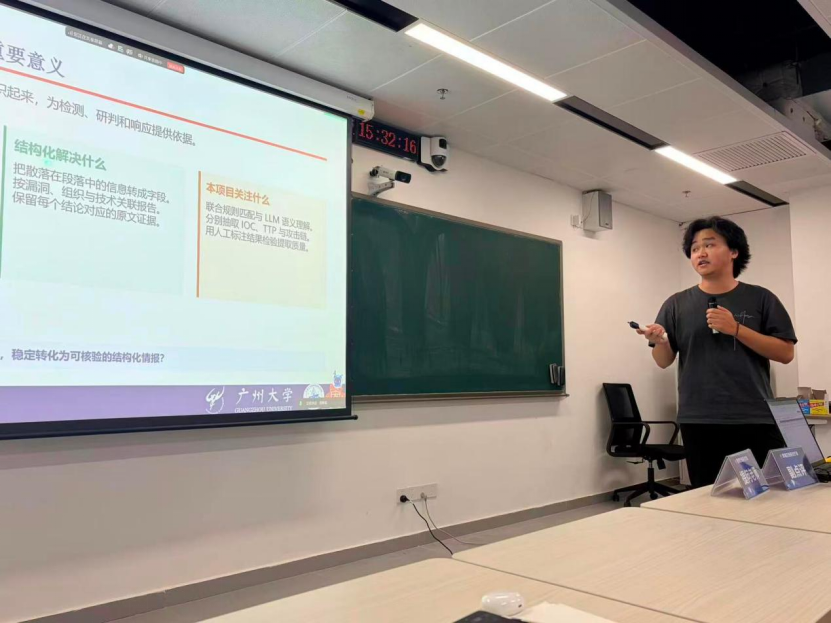
第三位报告人:葛品毅
报告题目:基于大语言模型的网络威胁情报自动化提取与推理
点评老师的意见与建议:
1、合理利用LLM,针对三种不同提取目标的特性,分别制定了提取方案。对结构化程度较高的IOC使用正则匹配算法,得到了的98.7%的提取率,该方案也是目前的行业主流选择;对TTP按存在形式分类,对报告显含类和推理可得类这两种存在形式的TTP分别处理的方案很有自己的想法;在攻击链重构上遇到的问题,已经接触到了目前的行业前沿痛点。
2、在项目落地方面考虑不足,对国内环境下的网络安全情报结构化效果缺乏实验数据支持。对LLM成本控制缺少思考。
3、背景介绍内容详实,对关键名词解释到位,对行业现状了解充分。
4、缺少代码分析,实验数据的呈现形式单一造成汇报说服力不足。问题与解决方案关联不够紧密,项目流程图与功能模块映射关系不清晰。
第四位报告人:钟晨涛
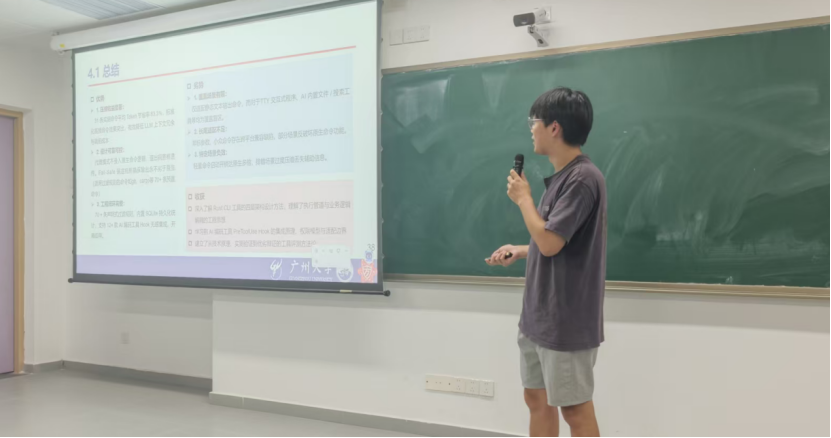
报告题目:RTK的功效
点评老师的意见与建议:
1、对照试验设计规范,通过控制变量验证 Hook 机制与压缩效果,具备严谨的研究思维,实验方法可信。
2、RTK 并非工业界主流选择,当前已有更成熟的语义压缩方案,工具选型与实际落地存在偏差。
3、讲解运行流程原理部分详细且PPT制作精美,但实验部分讲解逻辑相对零散,缺少贯穿全文的主线。
暂无评论
